Stel je voor dat Extern bureaublad op je LAN werkt en vervolgens uitvalt zodra je het elders probeert. De client blijft hangen op Initiating remote connection en geeft daarna de foutmelding met drie redenen terug waarin staat dat de externe computer niet beschikbaar is op het netwerk. Of hij stopt met 0x204 of 0x4 voordat er een aanmeldscherm verschijnt. Dit is een architectuurkwestie, geen fout die je in Instellingen hebt gemaakt. RDP verwacht een directe route naar de host en heeft geen mechanisme om via NAT zo’n route te onderhandelen. Dus tenzij een router, een gateway of een tunnel die route biedt, kan het nergens naartoe. Lees waarom Windows Extern bureaublad zonder VPN niet werkt in meer detail, welke native opties beschikbaar zijn, en welke oplossingen je verbinding tot stand brengen.
Als de machine die je nodig hebt zich achter een netwerk bevindt dat je niet beheert, dekt HelpWire het scenario dat RDP niet aankan. Het is software voor externe toegang voor IT-teams en technici die externe ondersteuning verlenen, en het start een sessie via een uitgaande verbinding aan beide kanten in plaats van via een inkomende poort op de host. Het geeft prioriteit aan een directe route tussen de twee machines om de besturing responsief te houden, en gebruikt een relayverbinding wanneer het netwerk geen directe verbinding toestaat. Verderop vind je een volledige handleiding, nadat de ingebouwde oplossingen zijn uitgeput.
Waarom een verbinding met extern bureaublad zonder VPN via internet mislukt
RDP heeft geen NAT-traversallaag, dus het is afhankelijk van iets anders om een directe route naar de host te bieden. Microsoft vermeldt dit op de officiële pagina over toegang van buiten uw netwerk, waar het een RDP-sessie een peer-to-peerverbinding noemt. Met dat woord wordt daar bedoeld: direct in plaats van via bemiddeling, niet dat RDP enige peer-to-peerarchitectuur bevat. En het gevolg is wat telt: u hebt directe toegang tot de hostmachine nodig. Op dezelfde pagina worden precies twee manieren geboden om die toegang te krijgen, poortdoorsturing of een VPN, en bij de eerste staat een waarschuwing. Microsofts eigen woorden, letterlijk: “U stelt uw pc open voor het internet, wat niet wordt aanbevolen.”
Dat is het volledige probleem zoals de leverancier het stelt. Vergelijk dat met hoe moderne peer-to-peerprotocollen zich gedragen. Die leveren een STUN-client mee, ontdekken hun eigen openbare adres, slaan een gat door NAT, en vallen terug op een relais wanneer het NAT-type hen dwarsboomt. RDP doet geen van dit alles. Het luistert op TCP 3389, en als daar geen pakket arriveert, gebeurt er niets.
Hoe het verbindingspad wordt verbroken
De client resolveert een naam of IP en opent een TCP-verbinding naar poort 3389 op de host. Die verbinding moet je ISP, je router, de Windows Defender Firewall passeren en de RDP-listener bereiken. Carrier-grade NAT laat het al bij de eerste hop stuklopen, omdat je router een privé-WAN-adres heeft en de forwardingregel die je hebt ingesteld nooit verkeer ontvangt. Een dynamisch publiek IP laat het bij de tweede hop stuklopen wanneer het adres roteert. Een firewallprofiel zonder een bijpassende ingeschakelde Remote Desktop-regel laat het bij de derde hop stuklopen, omdat die regels per profiel gelden en een netwerk dat als Public is geclassificeerd ze vaak heeft uitgeschakeld. Een ontbrekende listener laat het bij de vierde misgaan, wat gebeurt op Windows Home, waar de hostcomponent ontbreekt, ongeacht wat je in het register schrijft.
Controleer het WAN-adres
De controle duurt dertig seconden. Lees het WAN-IP af op de statuspagina van je router en vergelijk het vervolgens met wat een openbare IP-checker meldt. Overeenkomende adressen betekenen dat de router het openbare IPv4-adres heeft; dat is een noodzakelijke, maar geen voldoende voorwaarde, omdat een ISP nog steeds inkomend verkeer op 3389 stroomopwaarts van jou kan filteren. Verschillende adressen betekenen dat er nog een NAT boven je zit, en het WAN-adres helpt bepalen welk type.
Een adres binnen 100.64.0.0/10 is gedeelde provider-ruimte en wijst op carrier-grade NAT, waarbij geen enkele regel die je instelt ooit inkomend verkeer zal ontvangen. Een adres binnen 10.0.0.0/8, 172.16.0.0/12 of 192.168.0.0/16 betekent vaker dat er een ISP-modem of -gateway vóór je router staat. Dit is gewone dubbele NAT en is op te lossen met een regel op beide apparaten of door bridge-modus op het upstream-apparaat. Sommige providers draaien carrier-grade NAT ook op privéreeksen, dus als regels op beide apparaten nog steeds niets opleveren, beschouw het dan als carrier-grade NAT.
Authenticatie kan mislukken nadat het netwerk werkt
Zodra pakketten de host bereiken, kan de verbinding tijdens de authenticatie alsnog wegvallen, en lijken de fouten aan de clientzijde identiek aan een netwerkstoring. Een versieconflict in CredSSP resulteert in An authentication error has occurred. The function requested is not supported. Microsoft Entra-joined hosts weigeren het formaat domain\user en geven een melding terug dat de externe machine Entra-joined is. Windows 11 24H2 clients verbraken UDP-sessies naar verouderde RDS-hosts na ongeveer 65 seconden.
RDP Shortpath is anders
RDP Shortpath gebruikt ICE om kandidaatpaden te evalueren, STUN voor een directe UDP-verbinding tussen client en sessiehost, en TURN als relay wanneer een directe niet mogelijk is. De relayservice wordt uitgaand bereikt via UDP 3478. Het directe UDP-pad gebruikt een configureerbaar poortbereik in plaats van een vast bereik. Wanneer UDP volledig is geblokkeerd, valt de sessie terug op het TCP-gebaseerde reverse connect-transport via de servicegateway.
Shortpath is een transportoptimalisatie binnen die services in plaats van een NAT-traversal-laag die je op een willekeurige machine kunt richten. De client en de sessiehost vinden elkaar via het Azure Virtual Desktop of Windows 365 controlevlak, en pas daarna onderhandelt Shortpath over een UDP-pad. Die bemiddelde introductie is het onderdeel dat een gewone pc-naar-pc-verbinding mist. Shortpath, en het nieuwere RDP Multipath dat daarop is gebouwd, zijn gericht op Azure Virtual Desktop sessiehosts en Windows 365 Cloud-pc’s, niet voor mstsc.exe naar een gewone Windows-pc.
Wat de meeste mensen als eerste proberen, en waarom het mislukt
netsh int ip reset, netsh winsock reset, sfc /SCANNOW, en DISM reparatie worden achtereenvolgens uitgevoerd en veranderen niets, omdat de lokale stack nooit defect was. Eén gedocumenteerd geval op Windows 10 Enterprise 22H2, build 19045.3803, doorliep alle vier plus een Remote Desktop Services-herstart, het volledig uitschakelen van de firewall, een RD Gateway-omschakeling, en het leegmaken van de referentiecache voordat de melder de aanwijzing opmerkte: verbindingen naar een ongebruikt IP verliepen normaal, terwijl verbindingen naar de echte host onmiddellijk 0x4 gaven. Dat patroon wijst op de sessiecache aan de clientzijde of de beveiligingslaag, niet op routing.
DMZ modus en UPnP worden ingeschakeld om CGNAT te omzeilen. Geen van beide kan dat, omdat de blokkade plaatsvindt op de carrier-gateway waarop u niet kunt inloggen, enkele hops stroomopwaarts van uw router. DMZ vergroot alleen uw lokale blootstelling terwijl het inkomende verkeer nog steeds nooit aankomt.
Anderen wijzigen de luisterpoort van 3389 in de overtuiging dat dit de host verbergt. Internetscanners herkennen RDP op niet-standaardpoorten. Ze schakelen ook NLA uit als eerste stap in plaats van als laatste, waarmee ze pre-sessie-authenticatie verwijderen van een machine die ze op het punt staan aan het internet bloot te stellen.
Het inschakelen van RDP op Windows Home via fDenyTSConnections accepteert de waarde en doet niets, omdat de hostcomponent in die editie niet bestaat. En nadat de updates van januari 2026 Remote Assistance stukmaakten, circuleerde er een workaround die msra.exe vervangt door een ongepatchte kopie van een andere machine. Die herstelt de functionaliteit door CVE-2026-20824 opnieuw te openen, de Remote Assistance beveiligingsfunctie-bypass die Microsoft op 13 januari 2026 publiceerde.
Extern bureaublad zonder VPN: oplossingen die blijven werken
Deze zijn geordend op basis van hoe vaak ze het probleem oplossen, te beginnen met de diagnose die de meeste tijd bespaart.
Oplossing 1. Controleer of er een bereikbaar adres is voordat je Windows wijzigt
Niets anders doet ertoe totdat je weet of inkomend verkeer je router kan bereiken:
-
Open de beheerpagina van je router en noteer het WAN- of internet-IP-adres van het statusscherm.
-
Open vanuit een browser op hetzelfde netwerk een willekeurige openbare IP-checker en noteer het adres dat deze rapporteert.
-
Vergelijk ze. Identiek betekent dat de router een routeerbaar publiek IP-adres heeft. Verschillend betekent dat er nog een NAT boven je zit, en het WAN-adres vertelt je welk type:
100.64.0.0/10wijst op carrier-grade NAT, terwijl10.0.0.0/8,172.16.0.0/12of192.168.0.0/16vaker betekent dat er een ISP-gateway voor je router zit. -
Als de adressen overeenkomen, controleer dan of de poort van buitenaf open is. Gebruik hiervoor een telefoon met mobiele data, niet op je Wi‑Fi, en voer een poortcontrole uit op je publieke IP-adres op
3389. -
Als er een ISP-gateway vóór je router staat, stuur de poort door op beide apparaten of zet de upstream-box in bridge-modus en test vervolgens opnieuw.
-
Als het WAN-adres carrier-grade is, of regels op beide apparaten nog steeds niets opleveren, bel de ISP en vraag om een publiek
IPv4-adres. Sommigen bieden het gratis op verzoek, terwijl anderen een kleine maandelijkse vergoeding rekenen. Als ze weigeren, ga dan naar de fallback-sectie.
Oplossing 2. Activeer de host correct en toon aan dat de listener actief is
Alleen de registerinstelling opent de firewall niet, hetgeen de stap is die de meeste handleidingen overslaan:
-
Open een administratieve opdrachtprompt op de host en schakel het protocol in:
reg add "HKLM\SYSTEM\CurrentControlSet\Control\Terminal Server" /v fDenyTSConnections /t REG_DWORD /d 0 /f -
Open de firewallregels. Beperk ze tot
DomainenPrivate, tenzij u daadwerkelijkPublicnodig hebt:netsh advfirewall firewall set rule group="remote desktop" new enable=Yes profile=domain,privateOp een niet-Engelse installatie is de weergavenaam van de groep gelokaliseerd, en die opdracht matcht niets. De regelnamen zijn niet gelokaliseerd, dus richt u zich rechtstreeks op die namen:
Get-NetFirewallRule -Name "RemoteDesktop-UserMode-In-TCP","RemoteDesktop-UserMode-In-UDP" | Set-NetFirewallRule -Enabled True -Profile Domain,Private -
Controleer of de service is ingesteld om automatisch te starten en actief is:
sc config TermService start= autosc query TermService -
Controleer of de listener is gebonden:
netstat -an | findstr :3389Een standaardconfiguratie retourneert zowel
TCP 0.0.0.0:3389 ... LISTENINGalsTCP [::]:3389 ... LISTENING. Een listener die aan één adres of één stack is gebonden, toont minder vermeldingen, wat normaal is op een aangepaste host. Een leeg resultaat is het foutsignaal. -
Voeg het account expliciet toe, omdat het lidmaatschap van lokale beheerders niet altijd wordt overgenomen zoals men vaak denkt:
net localgroup "Remote Desktop Users" "DOMAIN\username" /add -
Controleer of de firewallregels zijn ingeschakeld in plaats van alleen aanwezig:
netsh advfirewall firewall show rule group="remote desktop"Als stap 4 niets retourneert, is de host een Home-editie, of is
TermServiceniet gestart. Geen van beide is op te lossen met meer registerbewerkingen.
Oplossing 3. Plaats RDP achter RD Gateway op TCP 443
Microsoft ondersteunt deze aanpak voor extern bureaublad zonder VPN, omdat het RDP achter een HTTPS-gateway plaatst in plaats van poort 3389 rechtstreeks bloot te stellen. RD Gateway inkapselt RDP in HTTPS, zodat poort 3389 nooit aan het internet wordt blootgesteld, en de client zich bij de gateway authenticeert voordat de sessie de doelmachine bereikt. Uitgaand verkeer op poort 443 is bovendien open op bijna elk hotel-, café- en luchthavennetwerk dat 3389 blokkeert.
-
Installeer op een Windows Server-host de rolservice Remote Desktop Gateway via Server Manager.
-
Koppel een SSL-certificaat waarvan de onderwerpnaam overeenkomt met de externe FQDN. Een publiek vertrouwd certificaat vergt het minste werk, omdat een zelfondertekend certificaat moet worden geïnstalleerd in de Trusted Root-opslag van elke client die verbinding maakt.
-
Maak een verbindingsautorisatiebeleid en een resourceautorisatiebeleid waarin de toegestane gebruikersgroep en de toegestane interne hosts worden genoemd.
-
Plaats de gateway in een DMZ en publiceer TCP
443inkomend naar de gateway, plus UDP3391als u het UDP-transport wilt. Niets anders. -
Open op de client
mstsc.exe, vouw Opties weergeven uit, ga naar het tabblad Geavanceerd, klik op Instellingen onder Verbinden vanaf elke locatie, en voer de FQDN van de gateway in. -
Test vanaf een extern netwerk voordat u een bestaand toegangspad buiten gebruik stelt.
Wees realistisch over de kosten. Deze route vereist Windows Server, een certificaat dat je ofwel koopt of zelf distribueert, en een DMZ-netwerkontwerp. Licentiering hangt af van wat er achter de gateway staat, omdat RDS CAL’s gekoppeld zijn aan het gebruik van Remote Desktop Session Host in plaats van aan de gatewayrol zelf. Dus een implementatie die verbindingen naar individuele client-pc’s tot stand brengt, heeft een andere positie dan een session host-farm. Bevestig de jouwe voordat je gaat budgetteren. Voor een enkele thuis-pc of een tweepersoonskantoor is het disproportioneel, en dat is een legitieme reden om elders te kijken.
Oplossing 4. Verhelp de CredSSP encryption oracle-fout op de juiste manier
De juiste oplossing is om beide kanten te patchen, niet om de client te verzwakken.
De exacte foutmelding luidt: An authentication error has occurred. The function requested is not supported. Remote computer: <name>. This could be due to CredSSP encryption oracle remediation. Dit is te herleiden tot CVE-2018-0886 en de afdwingingsupdate van mei 2018, die verhinderde dat gepatchte clients verbinding konden maken met ongepatchte hosts.
-
Installeer de nieuwste cumulatieve update op de host. Dit lost de fout definitief op en is de enige oplossing die Microsoft ondersteunt.
-
Als de host niet onmiddellijk kan worden gepatcht, pas dan de gedocumenteerde tijdelijke noodoplossing aan de clientzijde toe vanuit een Opdrachtprompt met beheerdersrechten. De waarde 2 is het beveiligingsniveau Kwetsbaar:
REG ADD HKLM\Software\Microsoft\Windows\CurrentVersion\Policies\System\CredSSP\Parameters\ /v AllowEncryptionOracle /t REG_DWORD /d 2 -
Patch de host en zet vervolgens de client terug. De drie beveiligingsniveaus zijn 0 voor Force Updated Clients, 1 voor Mitigated, en 2 voor Vulnerable, en de standaardwaarde na de
CredSSPupdate is 1. Herstel die standaardwaarde:REG ADD HKLM\Software\Microsoft\Windows\CurrentVersion\Policies\System\CredSSP\Parameters\ /v AllowEncryptionOracle /t REG_DWORD /d 1Gebruik
0in plaats van1voor Force Updated Clients, wat strenger is en elke host weigert waarop nog een niet-gepatchteCredSSPdraait. Als de registerwaarde niet behouden blijft, overschrijft het Encryption Oracle Remediation Group Policy deze. Controleer Computer Configuration > Administrative Templates > System > Credentials Delegation > Encryption Oracle Remediation en stel het beleid zelf in in plaats van de sleutel.
Oplossing 5. Gebruik de juiste gebruikersnaamindeling op Microsoft Entra-gekoppelde hosts
Aan Microsoft Entra gekoppelde machines wijzen het formaat domain\user direct af en geven terug: Remote machine is Microsoft Entra joined. If you are signing in to your work account, try using your work email address.
-
Voer aanmeldgegevens in als
user@domain.comofAzureAD\user@domain.com. Nooitdomain\user. -
Voeg het account toe aan de Remote Desktop Users-groep van de host in hetzelfde formaat:
net localgroup "Remote Desktop Users" "AzureAD\user@domain.com" /add -
Voor volledige Entra-verificatie, open mstsc.exe, ga naar het tabblad Geavanceerd, en selecteer Gebruik een webaccount om u aan te melden bij de externe computer. Dit komt overeen met de
enablerdsaadauthRDP-eigenschap. -
Maak verbinding via de hostnaam, niet via het IP-adres. De webaccountoptie weigert letterlijke IP-adressen, en de naam moet overeenkomen met de hostnaam van het apparaat die is geregistreerd in Entra ID.
-
Als de aanmelding nog steeds mislukt met geldige aanmeldingsgegevens, controleer of er een verouderde MFA-instelling per gebruiker op het account staat. De afdwinging per gebruiker blokkeert deze route en moet worden verwijderd ten gunste van Conditional Access.
Minimumversie voor de webaccountoptie: Windows 11 met KB5018418 of nieuwer, Windows 10 20H2 of nieuwer met KB5018410 of nieuwer, Windows Server 2022 met KB5018421 of nieuwer. Tijdelijke wachtwoorden werken nooit voor RDP-aanmelding, dus reset het wachtwoord eerst in een browser.
Oplossing 6. Patch de bekende Windows 11-regressies in plaats van de UDP-schakelaar
Drie afzonderlijke regressies hebben recente Windows 11-builds getroffen. Alle drie zijn al verholpen, en het permanent uitschakelen van UDP is voor geen daarvan de juiste reactie.
| Symptoom | Getroffen configuratie | Bevestigde oplossing |
| Sessie loopt kort na het verbinden vast, muis en toetsenbord reageren niet | Windows 11 24H2 na KB5050094 van 28 jan. 2025, waarvan de wijzigingen met KB5051987 van 11 feb. 2025 in het beveiligingskanaal zijn overgenomen |
KB5052093, de optionele update van 25 feb. 2025, of een latere cumulatieve update |
| Dezelfde vastloper aan de serverzijde | Windows Server 2025 na de beveiligingsupdate van februari 2025 | KB5055523, uitgebracht op 8 apr. 2025, of later |
| Sessie wordt na ongeveer 65 seconden via UDP verbroken | Windows 11 24H2-client naar RDS-host op Windows Server 2016 of eerder |
KB5053656 of later |
| Aanmelden mislukt meteen in Windows App of Remote Desktop met een authenticatiefout | Windows 11 24H2 build 26100.7623 en 25H2 build 26200.7623 na KB5074109, met overeenkomstige regressies op Windows 10 en Windows Server na hun eigen updates van 13 jan. 2026 |
De out-of-band-updates van 17 jan. 2026, opgesomd per versie in stap 2, of elke latere cumulatieve update |
| Geen van beide symptomen, maar sessies vallen nog steeds weg | Elke | Diagnoseer het transport afzonderlijk voordat u UDP uitschakelt |
-
Voer
winveruit en controleer de build.24H2behoort tot de familie26100, en de versiestring alleen bevestigt niet dat de patch aanwezig is. -
Open Instellingen > Windows Update > Updategeschiedenis. Voor de twee regressies van 2025 dekt
KB5053656of elke latere cumulatieve update beide. Voor de authenticatieregressie van januari 2026 heeft Microsoft op 17 januari 2026 out-of-band-updates uitgebracht:KB5077744voor Windows 1125H2en24H2,KB5077797voor Windows 1123H2,KB5077796enKB5077795voor Windows 10,KB5077793voor Windows Server 2025,KB5077800voor Windows Server 2022 enKB5077792voor Windows Server-versie23H2. -
Als het apparaat wordt beheerd en nog niet kan worden gepatcht, rol het beleid Known Issue Rollback uit via het door Microsoft voor dit probleem geleverde Groepsbeleid-sjabloon, vernieuw het beleid en start opnieuw op.
-
Alleen als de verbindingsonderbrekingen na het patchen blijven aanhouden, test met UDP uitgeschakeld via Computerconfiguratie > Administratieve sjablonen > Windows-onderdelen > Services voor Extern bureaublad > Client voor Verbinding met Extern bureaublad > UDP op client uitschakelen, en beschouw dit als een diagnostische maatregel in plaats van een permanente toestand.
Verwijder de volledige cumulatieve update 24H2 niet. Daarmee verwijder je niet-verwante beveiligingspatches om een probleem op te lossen dat al meer dan een jaar geleden is gepatcht.
Is extern bureaublad veilig zonder VPN?
Ja, een verbinding voor extern bureaublad zonder VPN is veilig als er een gateway of een tunnel ervoor zit. Nee, wanneer 3389 openstaat op een publiek IP-adres.
Het onderscheid is belangrijk, omdat de twee vaak als één ding worden besproken. RD Gateway, een geauthenticeerde tunnel en een via een broker tot stand gebrachte verbinding houden de RDP-listener allemaal weg van het openbare internet, en die zijn verdedigbaar. Een doorgestuurde poort is iets heel anders. Het Sophos Active Adversary-rapport 2026, gebaseerd op 661 incident response- en managed detection-zaken die tussen november 2024 en oktober 2025 zijn behandeld, plaatst RDP nog steeds bovenaan de lijst van misbruikte Microsoft-binaries. Intern RDP-gebruik kwam voor in 66% van de gevallen en extern gebruik in 10%. Alleen brute-force was goed voor 15,58% van de grondoorzaken, en identiteitsgerelateerde oorzaken kwamen samen uit op 67,32%. Sophos noteerde ook een halvering van het aantal blootgestelde RDP-systemen in de loop van het jaar, wat vooruitgang is en geen algeheel sein veilig.
Beperkingen: Wat een blootgestelde poort je niet kan bieden
Een doorgestuurde 3389 heeft, behalve NLA, geen pre-authenticatiebarrière, geen toegangsregels per gebruiker of per tijdstip, en geen geografische filter. Logboekregistratie bestaat, maar staat standaard uit. Windows Defender Firewall schrijft naar %systemroot%\system32\LogFiles\Firewall\pfirewall.log, maar pas nadat je Log dropped packets and Log successful connections op Yes zet in de loginstellingen voor elk profiel onder wf.msc, en beide staan standaard op No. Zonder die instellingen is het enige signaal een Security event log dat zich onder een actieve brute-forceaanval ongeveer eens per seconde vult met 4625-mislukkingen. Dat laatste symptoom is het waard om te weten, omdat een machine onder aanval door uitputting van systeembronnen An internal error has occurred begint te geven, en de foutmelding je niets vertelt over de oorzaak.
Als je toch een poort open laat staan, doe dan deze vier dingen. Beperk het bron-IP-bereik op de router in plaats van op de host, aangezien een filter dat alleen in Windows Firewall bestaat het verkeer nog steeds bij de machine laat aankomen. Hernoem het Administrator-account en stel een vergrendelingsdrempel in tussen drie en vijf mislukte pogingen. Dwing een minimale wachtwoordlengte van twaalf tekens af voor elk account in de groep Remote Desktop Users. Houd NLA ingeschakeld, omdat het authenticatie afdwingt voordat een sessie wordt aangemaakt en niet-geverifieerde verzoeken de systeembronnen ontzegt die zij zouden kunnen uitputten.
Er zijn gevallen waarin een VPN nog steeds de juiste keuze is, en doen alsof dat niet zo is, zou oneerlijk zijn. Gereguleerde omgevingen met verplichtingen voor versleutelde tunnels, multisite-netwerken die gecentraliseerde toegangscontrole nodig hebben. En infrastructuur met minimaal IT-toezicht profiteert van de netwerkgrens die een VPN biedt. In die omgevingen is een VPN het juiste hulpmiddel. Het is disproportioneel wanneer één persoon toegang nodig heeft tot één machine.
Als Windows Extern bureaublad zonder VPN nog steeds geen verbinding maakt
Twee ingebouwde terugvalopties gelden voor specifieke situaties, en beide hebben een harde limiet.
Quick Assist, alleen voor begeleide ondersteuning. Quick Assist werkt via Microsofts relay at remoteassistance.support.services.microsoft.com op TCP 443 met TLS 1.2, dus er is op geen van beide machines een inkomende poort nodig. Het is beschikbaar op ondersteunde versies van Windows 10 en Windows 11 en wordt via de Microsoft Store verspreid en bijgewerkt. De helper meldt zich aan met een Microsoft- of werkaccount, genereert een tijdgebonden code, en de ontvanger voert die in en keurt de sessie goed. Gebruik dit wanneer iemand bij de externe machine aanwezig is. Er is geen onbeheerde modus, dus het vervangt RDP niet voor toegang tot je eigen onbeheerde pc, en het laat geen sessieregistratie achter om later te bekijken. Beheerde omgevingen die meer nodig hebben, gebruiken Remote Help, dat Microsoft afzonderlijk licentieert.
IPv6, wanneer beide kanten het hebben. RDP bindt standaard aan alle interfaces, daarom toont netstat TCP [::]:3389 LISTENING. IPv6 heeft geen NAT, dus CGNAT wordt irrelevant, en een firewall-opening op de router en op de host is voldoende. Drie voorwaarden moeten gelden. Beide eindpunten hebben werkende IPv6 nodig, wat test-ipv6.com zal bevestigen. De provider mag inkomende IPv6 niet algeheel filteren, en verschillende doen dat wel, waarbij T-Mobile Home Internet het veelgerapporteerde geval is. En je hebt een stabiele manier nodig om de host te bereiken. De selectie van IPv6-adressen op Windows varieert per configuratie, en het ISP-prefix kan bij opnieuw verbinden veranderen, dus een AAAA-record dat actueel wordt gehouden door een dynamische DNS-client is de duurzame oplossing. Als je bevestigt dat het benodigde adres roteert, pakken deze twee opdrachten afzonderlijke mechanismen aan. De eerste stopt de randomisatie van de interface-identificator. De tweede stopt tijdelijke adressen. Geen van beide behoudt het adres wanneer de ISP je prefix verandert, daarom weegt het DNS-record zwaarder:
netsh interface ipv6 set global randomizeidentifiers=disabled
netsh interface ipv6 set privacy state=disabled
Een opmerking over Windows App. Windows App is Microsofts uniforme client voor Windows 365, Azure Virtual Desktop, Microsoft Dev Box, Remote Desktop Services en externe pc’s. Maar wat het kan bereiken hangt af van het platform waarop je het draait, en op Windows dekt het momenteel geen Remote Desktop Services, wat macOS, iOS, iPadOS en Android wel doen, terwijl verbindingen met externe pc’s op Windows in preview zijn. De zelfstandige Remote Desktop-client die via MSI wordt geïnstalleerd en de Remote Desktop-webclient hebben beide op 27 maart 2026 de ondersteuning voor de commerciële cloudomgevingen verloren, waarbij de MSI-client is verlengd tot 28 september 2026 voor Azure Government, Azure beheerd door 21Vianet en AVD Classic. Tegelijk blijft mstsc.exe de algemeen beschikbare optie voor gewone pc-naar-pc-verbindingen, en niets hiervan verandert hoe pakketten de host bereiken.
Als geen van beide van toepassing is, is het probleem niet langer een Windows-probleem. Het is een netwerk dat je niet kunt veranderen, en de volgende sectie behandelt wat daar werkt.
Wanneer het netwerk niet van jou is om te wijzigen: HelpWire
HelpWire is software voor externe toegang die machines kan bereiken die RDP niet kan, omdat geen van beide zijden een inkomende poort nodig heeft. De operator-app en de client-app brengen allebei uitgaande verbindingen tot stand. Dit is het scenario waarin elke ingebouwde methode ophoudt: geen openbaar IP-adres om naar door te sturen, geen Windows Server om een gateway te hosten, en niemand achter de externe machine om een Quick Assist-code op te lezen.
Hoe HelpWire werkt
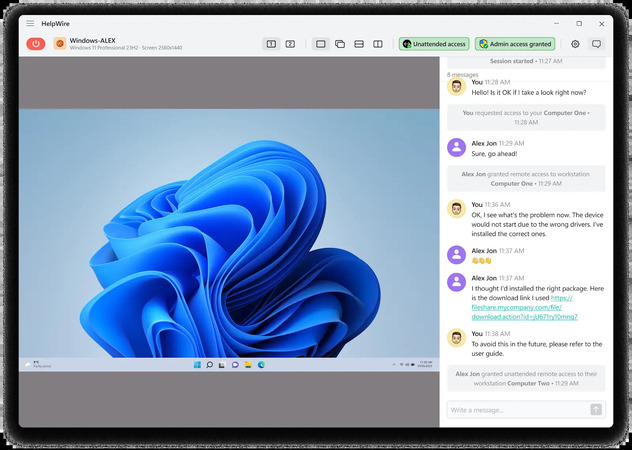
De operator verzendt de gegenereerde verbindingslink via e-mail, chat of een helpdeskticket. De klant volgt de link; de download start met automatische detectie van hun besturingssysteem, en ze starten de app. De client-app is standaard draagbaar, dus er is geen installatieprogramma en geen beheerdersrechten nodig om deze uit te voeren. Ze klikken op Toegang verlenen, en u begint hen op afstand te ondersteunen.
Voor werk dat langer duurt dan één sessie kunt u later onbeheerde toegang aanvragen. De klant keurt dit één keer goed, en daarna verbinden de operator en hun teamgenoten vanuit het portaal zonder enige actie van de klant, mits de machine is ingeschakeld en online. Sessies worden na een herstart opnieuw verbonden, wat van belang is voor driverinstallaties en Windows-updates die anders een supportsessie voortijdig zouden beëindigen.
Wat gebeurt er wanneer een directe route niet beschikbaar is
HelpWire geeft prioriteit aan een directe verbinding tussen operator en client om de latentie tijdens hands-on werkzaamheden te verminderen. Wanneer netwerkcondities een directe route verhinderen, gebruikt het een relayverbinding om de connectiviteit te behouden in plaats van de sessie af te breken. Het praktische effect wordt zichtbaar tijdens herhaald navigeren door dialoogvensters en instellingenpagina’s.
Toegangscontrole en versleuteling
Sessies worden uitgevoerd via TLS met AES-256-versleuteling. De klant keurt elke begeleide sessie goed en kan op elk moment de toegang intrekken. Operators kunnen hun eigen onbeheerde toegang intrekken via het tabblad Werkstation in het portaal. Accountaanmelding maakt gebruik van Clerk met een optioneel eenmalig wachtwoord als tweede factor, en de apps zijn door DigiCert ondertekend. In vergelijking met een blootgestelde 3389 listener is het praktische verschil dat toegang per apparaat wordt verleend door een persoon die deze weer kan intrekken, in plaats van afgeleid te worden van wie als eerste een wachtwoord raadt.
HelpWire vs. andere routes vergeleken
| Route | Inkomende poort vereist | Windows-editie op de doel-pc | Onbeheerde toegang | Extra infrastructuur |
Poortdoorsturing op 3389 |
Ja, en een publiek IP-adres | Pro, Enterprise, Education of Server | Ja | Beheertoegang tot de router |
RD Gateway op 443 |
Ja, op de gateway | Pro, Enterprise, Education of Server | Ja | Windows Server, SSL-certificaat, DMZ-ontwerp |
| Snelhulp | Nee | Elke | Nee | Microsoft-account voor de helper |
RDP via IPv6 |
Pinhole op beide firewalls | Pro, Enterprise, Education of Server | Ja | Dual-stack-ISP aan beide kanten |
| HelpWire | Nee | Windows 7 en later | Ja | Geen aan de netwerkzijde |
Opmerking: HelpWire is opgebouwd rond ondersteuningsworkflows in plaats van grootschalig vlootbeheer. Dus als uw vereiste is om centraal beleid over duizenden endpoints af te dwingen, is dat een andere categorie tool. Voor een technicus die toegang moet krijgen tot een specifieke machine op een netwerk dat niemand zal herconfigureren, neemt het de beperking weg die RDP in de eerste plaats onbruikbaar maakt.
Professionele tip: Test de herverbinding, niet de verbinding
Stel de route van je keuze in, start vervolgens de host opnieuw op en probeer het opnieuw voordat je erop vertrouwt. Naar mijn ervaring valt de tweede verbinding vaker uit dan de eerste, en de redenen zijn voorspelbaar. De DHCP-lease heeft de host naar een nieuw intern IP-adres verplaatst en de doorstuurregel gebroken, het publieke IP-adres is ‘s nachts gewisseld zonder DDNS om het te volgen, een Windows-privacyadres heeft de IPv6-host-id opnieuw gegenereerd, of de machine ging in slaapstand en stopte met luisteren. Ken een statisch intern IP-adres toe of maak een DHCP-reservering, schakel slaapstand op de host uit via Settings > System > Power & battery, en controleer dat de route een herstart overleeft. Alleen een route die een herstart overleeft, is er een waarop je kunt vertrouwen.
Veelgestelde vragen
Ja, via vier ingebouwde routes: poortdoorschakeling, RD Gateway via HTTPS 443, Quick Assist via Microsofts relais, of RDP over IPv6. Elk heeft een strikte vereiste. Poortdoorschakeling vereist een openbaar IPv4-adres en toegang tot de router. RD Gateway heeft Windows Server nodig, plus RDS-CAL’s als gebruikers er via die weg verbinding maken met een Remote Desktop Session Host. Quick Assist vereist een persoon bij de externe machine. IPv6 vereist dual-stack-ondersteuning aan beide kanten en een provider die inkomend verkeer niet filtert.
De meest voorkomende reden is carrier-grade NAT, waarbij je ISP één openbaar IPv4-adres deelt met veel klanten en je router een privé WAN-adres heeft. Inkomend verkeer bereikt de gateway van de provider, die geen regel heeft die het naar jou doorverwijst, en wordt verworpen voordat het je router ooit bereikt. Vergelijk het WAN-IP van je router met een openbare IP-checker. Verschillende adressen bevestigen CGNAT.
Nee. Een openstaande listener trekt binnen enkele uren geautomatiseerde scans aan en biedt, buiten NLA om, geen pre-authenticatiebarrière, geen bronadresbeperking en geen zinvolle audittrail. Leid het verkeer in plaats daarvan via RD Gateway op 443 of via een uitgaande tunnel.
U kunt op geen enkele Home-editie een RDP-sessie hosten, omdat de listenercomponent ontbreekt, ongeacht wat u in fDenyTSConnections schrijft. Windows Home kan fungeren als client en verbinding maken met een Pro, Enterprise, Education– of Windows Server-host. Voor inkomende toegang tot een Home-machine gebruikt u een hulpprogramma voor externe toegang dat niet afhankelijk is van de RDP-listener.
Het LAN-pad slaat elke laag over die het internetpad onderbreekt. Op het LAN is er geen NAT om te passeren, geen provider-gateway en geen omschakeling van firewallprofiel. Via het internet moet dezelfde verbinding CGNAT, een dynamisch openbaar IP, een routerregel en een Windows Firewall-profiel doorstaan dat het openbare netwerk anders behandelt dan het privénetwerk.
Beide zijn generieke codes die een mislukte of verbroken verbinding melden zonder een oorzaak te noemen, dus behandel ze als een aanleiding tot diagnose in plaats van als een antwoord op zichzelf. Voor 0x204 begin je op de netwerklaag: controleer de route, de firewallregels en of netstat -an | findstr :3389 aangeeft dat er op de host een gebonden listener actief is. Voor 0x4, dat vaak volgt op een abrupte verbreking, sluit eerst de sessiestatus aan de clientzijde en de beveiligingslaag uit voordat je de netwerkstack aanpakt.
Nee, en het kan dingen kapotmaken. Internetscanners herkennen RDP op niet-standaardpoorten. Dus de wijziging levert weinig beveiligingsvoordeel op, en er zijn meldingen dat dit multi-factorauthenticatie-hooks laat falen die de standaardlistener verwachten. Beperk het bron-IP-bereik op de router en zet het verkeer in plaats daarvan achter een gateway of een tunnel.

