你在几周前启用了远程桌面,在隔壁房间测试过,工作正常。现在到了周日晚上11点,这台机器却没有响应,而错误信息列出了三种可能的原因,却没告诉你到底是哪一种。远程桌面的无人值守访问通常只会以少数几种可预见的方式失败,几乎都可归结为目标机器处于睡眠、网络不可达,或在键盘前无人值守而无法完成登录。我在真实机器上逐一解决过这些问题,并翻阅了其他人也进行同样排查的 Microsoft Q&A 讨论帖。下面是设置步骤、值得跳过的死胡同,以及真正奏效的修复方法。
如果这些都不合适,HelpWire 是一款内置无人值守访问功能的远程支持软件,适用于非工作时间的维护、计划清理,或实时会话结束后的后续工作。无需端口转发或固定地址即可继续工作。而且一旦客户授予访问权限,之后即使远端无人,你也可以连接,无需对方批准。
什么是无人值守访问,Windows 开箱即用提供了什么?
无人值守访问指在无人到场批准会话的情况下连接到一台计算机。有人值守的支持则相反。远端的某个人会点击按钮、授予权限,并观察会话的进行。
Windows 只解决了一半问题。远程桌面协议(RDP)是个侦听服务。你把它打开后,它绑定到 TCP 3389,然后等待。它不会向外发起连接,不会在任何地方注册自己,也不会采取任何措施来保持可达。其他一切都需要你来提供:到该机器的路由、能够响应的电源状态,以及一个无需人工接触设备即可完成身份验证的账户。
这种区别解释了下面的大多数失败。许多用于无人值守远程支持的工具会在目标上运行一个后台客户端,并改为向外发起连接,从而消除了入站端口的问题。RDP 则保持静止,等待外部连接到它。
在继续之前有两点注意:Windows 家庭版完全无法承载传入的 RDP 会话,只能发起传出的会话,因此家庭版机器需要使用其他软件。另外,微软内置的 RDP 主机只随 Windows 提供。macOS 和 Linux 都不包含微软的同类组件。因此,这些平台上的 RDP 兼容服务器是你需要自行安装、维护并确保安全的独立软件。
开始之前你需要什么
要通过 RDP 对远程 PC 进行无人值守访问,需要同时满足五个条件,并且在您离开期间这五个条件都必须保持成立。
| 要求 | 为何重要 | 如何验证 |
| 目标设备上安装 Windows 专业版、企业版、教育版或 Windows Server | 家庭版没有 RDP 主机服务 | winver,或 设置,系统,关于 |
| 计算机已开机且处于唤醒状态 | RDP 无法在睡眠或休眠状态下响应 | powercfg /a 显示可用的睡眠状态 |
| 可靠的目标定位方式 | RDP 需要一个在数周后仍能解析的名称或地址,而 DHCP 租约续订会使已保存的 IP 失效 | 选择一种方式并保持一致:DHCP 保留、主机名、动态 DNS,或 VPN/网关提供给你的名称 |
| 从你所在位置可达的网络路径 | 在局域网外,你需要 VPN、网关或端口转发 | Test-NetConnection hostname -Port 3389 |
| RDP 主机可接受的凭据 | 对于普通的基于密码的 RDP,Windows Hello PIN 仅解锁单台设备,并不是可复用的网络凭据,因此没有密码的账户会被拒绝。Windows Hello for Business 是一条单独的、需要专门配置的路径 | 在本机使用账户密码而非 PIN 登录 |
第五个经常让人反复中招,而且在设置过程中它一直保持不可见,因为你在配置它时正站在机器前。
如何在 Windows 上逐步设置远程桌面无人值守访问
六个阶段:启用主机、打通网络路径、为账户授权、设置一个可用的密码、防止机器进入睡眠,以及使其可从外部访问。每个阶段都假设上一个阶段已成功,跳过前面的步骤往往会导致你后来在错误的层面上排查问题。
1. 启动 RDP 主机并确认侦听器正在运行
-
在目标计算机上,打开设置、系统、远程桌面,并将远程桌面切换为
开。确认提示。 -
如果切换开关缺失或变灰,请直接进行设置。打开注册表编辑器,转到
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Terminal Server,并将fDenyTSConnections设置为0。 -
请注意同一设置页面上显示的PC名称。您将需要它,而且它比IP地址更稳定。
-
以管理员权限打开命令提示符并运行
qwinsta。正常工作的主机会显示一个状态为Listen的rdp-tcp条目。缺少rdp-tcp条目表示主机根本没有呈现侦听器,这更可能是远程桌面被关闭、Remote Desktop Services 服务、侦听器配置或策略覆盖所致,而非防火墙。在更改防火墙规则之前先解决这一点。 -
打开
services.msc并确认 Remote Desktop Services 正在运行。它与Remote Desktop Services UserMode Port Redirector都默认为“手动”启动类型,并会按需启动,因此不要更改其启动类型。你要检查的是已停止或被禁用的TermService,而不是“手动”的启动类型。
2. 修复网络配置文件和防火墙规则
-
打开 设置、网络和 Internet,然后单击活动的以太网或 Wi-Fi 连接。
-
在受信任的家庭或办公网络上,将 网络配置文件类型 设置为
Private。内置的远程桌面防火墙规则按配置文件分别生效,而Public配置文件会应用更严格的入站规则。Private是对你可控网络的推荐设置,而非 RDP 的硬性要求,因此不要将不受信任的网络切换为该类型以强行建立连接。若 远程桌面 开关本身无法启用,也请检查系统版本和策略,因为二者都可能独立于配置文件而加以阻止。 -
以管理员身份打开 PowerShell 窗口并运行:
Get-NetFirewallRule -DisplayGroup "Remote Desktop" | Set-NetFirewallRule -Enabled True -
使用内置规则组,而不是为
端口 3389编写自定义规则。内置规则名为Remote Desktop - User Mode (TCP-In)和Remote Desktop - User Mode (UDP-In),微软自己的疑难解答指南也指向该组。 -
如果已安装第三方安全套件,请单独检查其自带的防火墙层。Windows 防火墙处于开启状态并不能说明端点代理在做什么。
3. 在两个网关中为该账户授权
-
打开
lusrmgr.msc,找到用户,打开属性,然后切换到隶属于选项卡。如果没有远程桌面用户,请将其添加。本地管理员组的成员通常也拥有 RDP 登录权限,除非有策略将其移除或明确拒绝。 -
打开
secpol.msc,转到 本地策略,用户权限分配,并打开 通过远程桌面服务允许登录。确认此处显示该帐户或其所属的组。 -
在同一列表中,打开通过远程桌面服务拒绝登录。此处列出的任何条目都将优先于前面两个步骤。帐户可能因组成员身份而意外出现在此处,在加固的构建中最常见的是通过 Guests。
-
在加入域的计算机上,请改为在组策略管理控制台中的域或 OU 级别修复此问题。本地编辑会在下次策略刷新时被还原,很多人会在未察觉的情况下花费数小时反复应用同样的更改。
-
通过运行
gpresult /h gpreport.html并阅读 用户权限分配 部分,验证已应用的内容。
4. 为该账户设置一个可用于 RDP 的密码
-
如果该账户没有密码,请设置密码。无论其属于哪个组,未设置密码的本地账户都无法使用 RDP。
-
如果该帐户是使用 Windows Hello 或 Authenticator 设置的 Microsoft 帐户,且从未通过键入密码登录过,请使用该帐户的密码在本地登录一次。按
Windows + L,然后在锁屏界面使用密码而不是 PIN 登录。 -
如果锁屏界面不显示密码输入框,单击登录选项,选择
我忘记了 PIN,使用 Microsoft 帐户密码进行身份验证,通过任何两步验证提示,然后重新设置 PIN。在 Microsoft Q&A 上报告此问题的用户发现,只有在设备本身完成一次使用密码的登录后,连接才会正常工作。 -
打开 设置、帐户、登录选项,并关闭在此设备上仅允许为 Microsoft 帐户使用 Windows Hello 登录的设置。
-
重试连接。多位在 Microsoft Q&A 上的用户在全新安装 Windows 11(该设备上从未输入过密码)后确认了相同的流程。已加入 Microsoft Entra 和 Entra 混合加入的设备有另一种途径。Microsoft 在文档中介绍了使用 Windows Hello for Business 的基于证书的 RDP 登录,其中证书会放入 Hello 容器,RDP 使用其重定向的智能卡路径。这是一项部署而非一个开关,需要 PKI、在客户端部署 Hello for Business,并且对于 Entra 加入的设备,还需要在域控制器上配置证书,作为客户端的信任根,从而防止它们与伪造的域控制器通信。
5. 当你离开时防止计算机进入睡眠状态
-
以管理员身份打开命令提示符并运行:
powercfg -attributes SUB_SLEEP 7bc4a2f9-d8fc-4469-b07b-33eb785aaca0 -ATTRIB_HIDE -
打开 控制面板、电源选项、更改计划设置、更改高级电源设置,然后 睡眠。一个名为
系统无人参与的睡眠超时现在可见的新条目。将其设置为0。 -
在同一屏幕上,将睡眠后和休眠后设置为
从不。 -
在睡眠下,展开允许唤醒计时器,如果依赖计划任务,请将其设置为
启用。 -
运行
powercfg /requests以查看哪个进程让计算机保持唤醒,运行powercfg /lastwake以查看是什么将其唤醒。当这种行为看起来随机时,这两个命令都很有用。
6. 使该机器可以从外部访问
-
在路由器上根据 MAC 地址为该设备保留 IP,这样它就不会再变化。
-
先确定方案。微软的文档同时介绍了通过 VPN 接入网络以及通过路由器端口转发以从外部访问 PC,而 Remote Desktop Gateway 则适用于受管场景。将
3389直接转发到互联网会让主机暴露在自动化的凭据猜测流量面前。不要把直接暴露当作捷径,而应将其视为最后的手段。 -
如果你的公网 IP 会变动,注册一个动态 DNS 主机名,并在主机上运行服务提供商的更新客户端。
-
检查你的 ISP 是否将你置于运营商级 NAT 之后。将路由器状态页上的 WAN 地址与任意
what-is-my-IP service报告的地址进行比较。如果两者不同,或者路由器的 WAN 地址位于100.64.0.0/10网段内,则说明你处于 CGNAT 之后。在这种情况下,入站 IPv4 端口转发无法工作,因为公共映射属于运营商而不是你的路由器。可行的方案是向 ISP 购买公网 IPv4 地址、在双方都支持的情况下使用全球可路由的 IPv6 地址,或使用出站隧道。 -
从网络外部进行测试,而不是从局域网(LAN)中的另一台机器进行测试。在依赖它之前,请先通过手机热点运行
Test-NetConnection yourhost -Port 3389。
大多数人首先尝试的做法及其失败原因
大多数显而易见的做法只是在真正原因之上一层处理症状。
将所有可见的睡眠选项设置为Never是最常见的做法。对于机器因计时器或魔术包唤醒又立刻重新进入睡眠的情况,这完全无济于事,因为在无人参与的唤醒后,会有一个单独的隐藏计时器来运行空闲窗口。接下来是在控制台将电源计划切换为 High performance。Windows 在系统范围内只保留一个活动的电源方案,因此在控制台进行的更改不会影响那个隐藏的计时器。在下面的“断开即睡眠”报告中,只有当从远程会话内部更改计划时它才生效。
重启目标对结构性问题毫无帮助。对于带有预启动 PIN 的BitLocker 机器,它会让情况更糟,因为设备会停在一个无人能远程响应的提示界面上。
重新输入密码、重置它,并在微软账户网站上确认其可用,是下一个死胡同。人们通常会来回尝试三四次,才发现该账户根本没有可在本地使用的密码。
把用户添加到Remote Desktop Users 然后就此打住,会让第二道授权关口保持不变。在域内计算机上,修复本地安全策略只会在组策略刷新所需的那段时间内有效。
在运营商级 NAT 背后的入站 IPv4 端口转发无论路由器提供什么功能都无法实现。动态 DNS 只解决了地址变化这一半的问题,对 NAT 那一半毫无作用。而RDP Wrapper 在家庭版上可用,直到下一次累积更新替换了termsrv.dll,到那时 RDPConf 会报告 Not supported,你又回到了原点。
将睡眠设置为"从不"时,为什么我的电脑仍然会进入睡眠?
一项单独的隐藏计时器在计算机自行唤醒后控制空闲时间窗口,Windows 会用它替代你设置的睡眠数值。 Power Options 将其标记为 System unattended sleep timeout。微软的硬件文档将同一设置称为 Sleep unattended idle timeout,其中取值为 0 表示永不因空闲进入睡眠。
微软在此记录了两个设置:sleep idle timeout 和 sleep unattended idle timeout。第一个用于在有人通过鼠标或按键唤醒后控制计算机。系统因定时事件或 Wake-on-LAN 数据包从睡眠中唤醒时,Windows 会改用第二个设置。微软默认在 Power Options 中隐藏第二个数值,且未公布其默认值,仅记录了下限为 0,表示永不因空闲进入睡眠。某些配置在电池和交流电下均报告为 120 秒,因此请以眼前这台机器上的数值为准,而不要想当然。该设置在 powercfg 中的别名为 UnattendTimeout。
当该值较短时,实际效果是:机器会唤醒以运行更新,停留约两分钟,然后在你连接之前又重新进入睡眠。Microsoft Q&A 和 Windows 爱好者论坛上的帖子准确描述了这种模式:用户将所有可见设置都设为 Never,设备仍然会进入睡眠。一篇已存档的微软支持博客记录了相同的行为,并指出相同的注册表值是修复方法。系统事件日志中的线索是 Event ID 42,其说明指出系统正在进入睡眠。
你可以通过上文设置的第 5 步中的 powercfg 命令取消隐藏该设置,或者打开 HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Power\PowerSettings\238C9FA8-0AAD-41ED-83F4-97BE242C8F20\7bc4a2f9-d8fc-4469-b07b-33eb785aaca0,将 Attributes 从 1 更改为 2。
RDP 断开后的睡眠行为出现得足够频繁,值得单独检查。有一位用户描述,主机在 RDP 下 5 分钟后进入睡眠,而在本地桌前为 30 分钟。Windows 每台系统仅保持一个活动的电源方案,因此并不存在与第一个并行运行的第二个方案这一解释。更现实的可能性包括:当时处于活动的方案、会话状态、Modern Standby、OEM 电源软件以及策略。有几个人通过在远程会话内将方案设为 High performance 解决了问题,这是在进一步深挖之前可以尝试的低成本做法。
为什么远程机器重启后我无法重新登录?
因为 RDP 在启动序列中不起作用,而在网络栈启动之前,Windows 所要求的任何内容,你都无法在你所处的位置进行响应。
在一种特定配置下,BitLocker 是最突出的例子。仅 TPM 的设置在引导度量匹配时会自行解锁操作系统卷,你不会看到任何提示。携带预启动保护器(TPM 加 PIN 或启动密钥)的设备会在 Windows 加载之前停住,而通过 RDP 无法输入 PIN,因为此时既没有网络栈也没有侦听器。至少有一所大学的 IT 知识库发布了一个长期的变通办法,Microsoft Q&A 上的管理员也清楚地描述了这种情况:夜间安装补丁,机器重启,要求输入 BitLocker 密码,现场无人,机器就那样一直等到早晨。
受支持的变通方法是将保护暂停指定的重启次数。在提升权限的命令提示符中运行 manage-bde -protectors -disable %systemdrive% -rebootcount 2,然后立刻重启。这里有两点很重要。重启计数用完后保护会自动恢复;在计数范围内的每次重启期间,驱动器都是未受保护的。
还有两个较小的原因会导致同样的症状。网络和远程桌面服务侦听器在重启后需要一段时间才能就绪。因此,立刻尝试连接可能会在随后能够正常启动的机器上超时。具体耗时取决于硬件、启动服务以及任何域策略处理。此外,发起连接的机器上的凭据管理器会缓存 TERMSRV 条目。密码更改后,它会在每次尝试时继续发送旧密码而不提示你,这会在凭据实际正确的机器上产生凭据错误。
远程桌面错误消息都是什么意思?
每个字符串都会将搜索范围缩小到不同的层面。它们本身都无法单独指出单一的原因,因此请将中间列理解为最可能的解释,而非诊断。
| 错误信息 | 通常表示 | 排查方向 |
“远程桌面无法连接到远程计算机,可能是以下原因之一”错误代码为 0x204 |
端口 3389 无响应,最常见的是主机处于睡眠、侦听器已停止,或路径被阻断 |
先检查电源状态,然后使用 qwinsta 检查侦听器,再检查防火墙和网络配置文件 |
| “此计算机无法连接到远程计算机。两台计算机未能在规定时间内建立连接。 | 在会话建立前,连接尝试已达到时间限制 | 网络路径、网关、VPN,或重启后仍在启动中的侦听器 |
| “您的凭据不起作用”以及“登录尝试失败” | 身份验证被拒绝 | 无密码或仅 PIN 的帐户,或已过期的 TERMSRV 条目位于 凭据管理器 |
| “连接被拒绝,因为该用户帐户未被授权进行远程登录” | 身份验证成功,但授权被拒绝 | 远程桌面用户成员资格,通过远程桌面服务允许登录,以及拒绝策略 |
“出现问题,无法使用你的 PIN(代码: 0x80090010) |
一个 Windows Hello PIN 凭据不可用或已损坏,这会在由 RDP 发起的会话等场景中出现 | 使用其他受支持的方法登录,然后在本地修复或重置 PIN |
| “远程桌面无法验证远程计算机的身份” | 证书或 NLA 不匹配 | 客户端版本以及主机上的安全层设置 |
RDPConf 显示 Not supported 或 Not listening |
RDP Wrapper 已损坏,原因是更新到 termsrv.dll |
家庭版 的变通方案,非受支持的配置 |
Event ID 42,系统正在进入睡眠状态” |
计算机自行进入睡眠 | 系统无人值守睡眠超时 |
当远程电脑的无人值守访问停止工作时,我该如何修复?
按顺序依次处理此列表,先处理最常被确认的项。该列表将有据可查的 Windows 配置检查与在实际故障排除中反复报告的修复混合在一起,而且其中每一项也都是你现在必须维持的状态。
修复 1。取消隐藏并将无人值守睡眠计时器设为 0
-
以管理员身份打开命令提示符。
-
运行
powercfg -attributes SUB_SLEEP 7bc4a2f9-d8fc-4469-b07b-33eb785aaca0 -ATTRIB_HIDE。 -
打开 控制面板、电源选项、更改高级电源设置、睡眠、系统无人参与睡眠超时。
-
将 使用电池 和 接通电源都设置为
0。 -
使用
powercfg /query进行确认,并检查在下次重启后该值是否保持不变。电源计划重置以及某些驱动程序更新可能会将其恢复为默认值。
修复 2。在设备上注册一个可用的密码
-
在目标计算机上,按下
Windows + L。 -
请使用账户密码而不是 PIN 登录。如果没有出现密码输入框,请使用 登录选项,然后
我忘记了 PIN。 -
完成 Microsoft 帐户的身份验证以及任何两步验证提示。
-
在出现提示时再次设置 PIN。使用相同的 PIN 也可以。
-
打开 设置、帐户、登录选项,并关闭用于Microsoft 帐户的仅限 Windows Hello设置。
这适用于由于无密码或仅限 Hello 的登录而使设备上不再有任何基于密码的凭据可用的帐户。这也要求在机器旁具备物理在场,而当设备已经处于远程状态时,人们正是会遇到这一限制。
修复 3. 在连接的计算机上清除过期的缓存凭据
-
运行
control /name Microsoft.CredentialManager -
打开 Windows 凭据。
-
查找所有以
TERMSRV开头,后接主机名或 IP 的条目。 -
逐个移除。
-
重新连接,并在出现提示时重新输入密码。
修复 4。 在正确级别修复授权
-
通过
lusrmgr.msc确认该账户属于 远程桌面用户。 -
验证它是否出现在 通过远程桌面服务允许登录 中,在
secpol.msc中。 -
检查该帐户或包含该帐户的任何组是否配置了拒绝通过远程桌面服务登录。
-
在域中的计算机上,请在组策略管理控制台中在域或 OU 级别进行更改。
-
运行
gpresult /h gpreport.html并确认已应用的设置与您的意图一致。
解决方法 5. 在任何计划的重启前挂起 BitLocker
-
在目标上打开以管理员身份运行的命令提示符。
-
运行
manage-bde -protectors -disable %systemdrive% -rebootcount 2 -
立即重启该机器。
-
在监听器就绪后再重新连接,而不是在重启后立即重新连接。
-
使用
manage-bde -status确认保护已恢复。
rebootcount 值用于设置在无 PIN 提示的情况下可执行的重启次数,且在次数用尽后保护会自动恢复。请在每个维护窗口之前有针对性地设置该值,而不要长期将其设为很高的数值,因为在该计数范围内的每一次重启,驱动器都会处于未受保护状态。
哪个修复适用于哪个配置
| 配置 | 是什么阻止了连接 | 适用的修复 | 更新后是否仍有效 |
| Windows 11 专业版,使用 Hello PIN 的 Microsoft 帐户 | 本地无可用密码 | 修复 2 | 是,直到账户被重新创建为止 |
| Windows 11 专业版,本地帐户,无密码 | 帐户不符合 RDP 条件 | 设置密码 | 是 |
| Windows 10 或 11,任意版本,主机处于睡眠状态 | 隐藏的无人值守睡眠超时,通常设置较短 | 修复 1 | 不可靠(计划重置会恢复出厂值) |
| Windows 10 主机,版本 22H2 | 自 2025 年 10 月 14 日起停止支持。符合条件的设备可通过 ESU 接收关键和重要的安全更新,不包含功能改进,也不提供技术支持 | 注册消费者 ESU 以获得至 2027 年 10 月 12 日的保障,可通过同步电脑设置免费获取,或用 1,000 点 Microsoft Rewards 积分,或一次性支付 30 美元 | 需要在设备上拥有管理员权限的 Microsoft 帐户,且一份许可证最多覆盖 10 台设备。自助终端模式、加入 Active Directory 域、加入 Microsoft Entra 以及已通过 MDM 管理的设备被排除在外,需要使用商业计划,但已注册 Microsoft Entra 的设备仍然符合条件 |
| 加入域的工作站 | GPO 覆盖本地权限 | 在域级别应用修复 4 | 是,只要该 GPO 仍然生效 |
| 带预启动 PIN 的 BitLocker | 在网络启动前即停止 | 修复 5,每次重启前 | 每次都需手动操作 |
| Windows 11 家庭版 | 无内置的 Microsoft RDP 主机 | RDP 本身无能为力,因此使用其他受支持的远程访问工具 | RDP Wrapper 会在 termsrv.dll 更新时失效 |
| 位于运营商级 NAT 背后的主机 | 不存在入站 IPv4 路由 | 路由器端无能为力(需要公网 IP、可路由 IPv6,或出站隧道) | 不适用 |
把上面的表当作维护计划表,而不是一组答案。八行中的五行描述了一种状态:无论电源计划变更、策略刷新、密码轮换、累积更新,还是每一次重启,你都必须让它保持正确。另三行是环境限制,你需要围绕它们进行设计,而不是去修复它们。在一台机器上,你还能应付得来。放到你无法控制的网络上的十台客户端设备上,工作量会成倍增加,而失败模式总是一样的:你恰恰在需要连接的那一刻才发现状态已经发生了漂移。
HelpWire 无人值守访问:无需维护即可再次访问同一台机器
HelpWire 是一款以支持为先的 远程访问软件,其设计围绕技术人员连接到客户端设备、解决问题,并在需要进行后续工作时再返回而构建。该设置颠倒了 RDP 模型。一个小型客户端应用程序运行在远程计算机上,并向外建立连接。因此无需暴露侦听器、无需转发入站端口,也无需在客户端进行路由器配置。
这一改变并非逐一修复上述的大多数故障模式,而是将其中的大部分直接消除。无需将网络配置文件设为私有、无需重新启用防火墙规则组、无需清除缓存,也没有版本要求,因为客户端应用在 Windows Home 上的运行方式与在 Pro 上相同。
工作原理:
-
注册一个免费账户并安装 HelpWire Operator 应用。
-
添加一条新的客户记录 在您的网页仪表板中。
-
复制连接用的链接,并将其发送给您的客户。
-
当客户端打开应用后,点击请求无人值守访问。
-
客户同意后,HelpWire 会在后台静默安装。
现在,您在需要时可以随时对客户的设备进行无人值守访问。
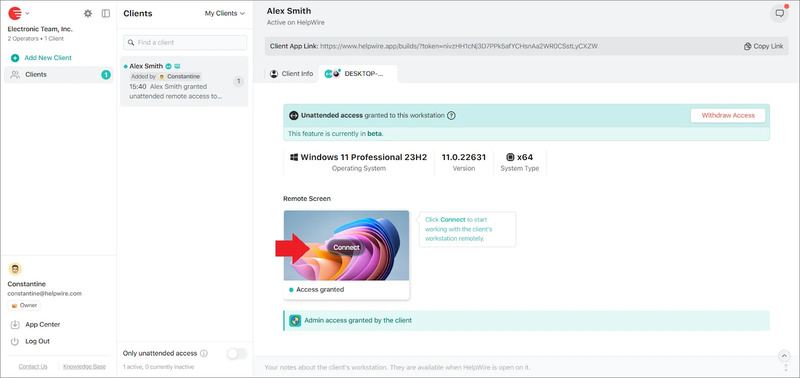
如果需要撤销 HelpWire 的无人值守访问,远程用户可随时通过系统托盘(Windows,大多数 Linux 环境)或菜单栏(macOS)将其禁用。在 Linux 上的可用性可能有所不同。
免费的无人值守远程访问包含在 HelpWire 的免费计划中,该计划涵盖五台无人值守设备和一名活跃操作员,因此在一小组客户端计算机上运行无需任何费用。
注意: HelpWire 的文档说明,在启用FileVault的 macOS 上,客户端用户必须在每次重启后先登录其用户账户,才能建立无人值守会话。这是 macOS 的限制,而不是 HelpWire 的。
常见问题
在大多数情况下,不行。Wake-on-LAN 会向处于低功耗且保持供电状态的网络适配器发送一个魔术包,而可靠的路径是有线以太网。也有无线等效技术,Wake on Wireless LAN,但它取决于适配器、其固件以及平台是否支持在睡眠期间保持无线连接的关联,因此在大多数消费级笔记本电脑上并不存在。无论哪种方式,都有三个条件:设备通常需要保持接入市电,因为许多笔记本电脑默认在电池供电时禁用唤醒。需要在 BIOS 或 UEFI 中启用 Wake-on-LAN,并在适配器的驱动程序属性中开启 Wake on Magic Packet。通过互联网还有一个额外的限制。广播式的魔术包默认不会在互联网上被路由,因此要从其网络外部唤醒设备,需要同一网络内部已有一台在线的机器来发送它。
是的,在标准的 Windows 客户端版本上。RDP 会将交互式会话直接交给你,而不是对其进行镜像,因此当你工作时,控制台会被锁定并显示登录界面。站在物理机器前的任何人只会看到锁定的屏幕,无法观看你的操作。在通常的单会话设置中,在控制台重新登录会断开你的远程会话。这种行为使 RDP 适合单人访问一台机器,但不太适合在他人想要观看你操作时提供帮助。
一。Windows 客户端版本仅允许单个交互式会话,因此第二个连接会取代第一个。多用户托管属于带有 Remote Desktop Services 角色的 Windows Server,或 Azure Virtual Desktop 上的 Windows Enterprise 多会话版,二者各自需要单独许可。社区工具声称通过修改 termsrv.dll 解除客户端限制,但它们会在累积更新时失效,并且不在 Microsoft 的许可条款范围内。
可以,如果你先更改合上盖子的操作。在当前的 Windows 11 版本中,打开 设置, 系统, 电源和电池,然后 盖子和电源按钮控制,将接通电源状态下的合上盖子操作设置为 不采取任何操作。不同版本和硬件之间的措辞可能略有差异。通过 控制面板 的路径仍然有效,并且在各版本之间保持一致:控制面板, 硬件和声音, 电源选项, 选择关闭盖子时的功能。若要在多台机器上通过脚本设置,运行 powercfg /setacvalueindex SCHEME_CURRENT SUB_BUTTONS LIDACTION 0,然后运行 powercfg /setactive SCHEME_CURRENT。将电池状态保持为 Sleep,除非你想让笔记本在包里把电耗光。
将活动时间设置为覆盖你需要访问的时间段。打开 设置、Windows 更新、高级选项、活动时间,并从 自动 切换为 手动,这样你就能自行控制范围。Windows 会避免在你设置的时间段内自动重启。活动时间是为了减少中断,而不是彻底消除它们。Microsoft 的合规性截止期限文档已明确说明:一旦达到生效的截止期限,设备将不管活动时间如何都要重启。Microsoft 还发布了避免使用旧版策略配置页面,引导管理员从较早的重启延迟设置转向截止期限策略,因此在任何受管设备上,都值得检查是否继承了来自 WSUS 时代模板的组策略。按照设计,重启也会在该时间段之外进行,因此如果驱动器具有预启动 PIN,请配合执行BitLocker暂停步骤,并在依赖该设备之前确认它能够重新启动并恢复响应。
这取决于具体的工具。一些厂商将后台访问权限保留给付费层级,并把免费方案限制为仅支持有人值守的会话。也有的包含该功能,但会将设备数量限制在较低的个位数,并把技术人员数量限定为一名。HelpWire 的Free计划可覆盖 5 台无人值守设备和 1 名活跃操作员,个人和商业用途均无需付费。在将任何免费方案部署到客户设备之前,请核对其设备数量、操作员数量以及商业使用条款。
下个月值得做的一件事
安排一个定期的冷态检查。每月一次,选在无人靠近机器的时候,强制重启,然后从楼外的网络连接,最好使用手机热点。一次测试即可覆盖每一种会悄然漂移的状态:电源计划重置后的计时器、安全代理更新后的防火墙规则、密码轮换后的凭据缓存、补丁周期后的BitLocker提示,以及路由器重启后的公网地址。在周二下午发现一条断开的链路只会花你十分钟;等到客户的服务器宕机时才发现,就得驱车赶过去了。