你在 Windows 11 家庭版或 Windows 10 家庭版的设置 > 系统 > 远程桌面中打开后,发现没有开关,只有明确的拒绝。Microsoft 通过版本策略限制了远程桌面主机角色,因此家庭版电脑可以发起出站会话,不能接受入站会话。针对专业版编写的注册表修改和组策略调整也无法改变这一点,因为侦听器检查的授权并不是它们所修改的那个。确实有五种方案可以让你连接到那台机器,下面的各节为每种方案给出精确的命令、路径和错误字符串。继续阅读,选择一个与你的版本和可接受的维护成本相匹配的方法。
其中一种途径完全跳过了 RDP 主机角色。 HelpWire 是一款面向 IT 团队和技术人员的远程访问软件,它通过自己的客户端应用程序而不是终端服务来连接远程计算机。由于它不会涉及 Windows 的许可层,家庭版的限制不适用于它,累积更新也无法使其失效。
为什么远程桌面家庭版会阻止入站连接
Windows 10 家庭版和 Windows 11 家庭版会阻止传入的远程桌面连接,原因在于微软在版本层面不授予主机许可,而不是因为代码被移除了。
RDP可分为两部分。客户端 mstsc.exe 启动会话。由远程桌面服务支撑的主机接受会话。家庭版随系统提供客户端,但不提供主机。微软自己的文档说得很清楚:专业版、企业版、教育版和服务器版可以作为传入连接的主机,而家庭版不能作为远程桌面主机,只能用作客户端。
这一点常常在注册表层面让人困惑。控制其他各版本主机功能的值是 HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Terminal Server 下的 fDenyTSConnections,而微软的疑难解答指南称其取值为 0 时启用 RDP。在家庭版中,该值可以设为 0,并且重启后仍会保持。没有监听器绑定。随后运行 netstat -ano | findstr :3389,该命令不会返回任何结果。微软没有公布在链路的哪个环节发生了拒绝,因此对于任何自信断言其内部机制的说法都应视作推断。RDP Wrapper 项目指出了一个位置:它将自身的核心描述为围绕 termsrv.dll 的软件许可策略封装器,该文件在每个家庭版安装中都会提供,位于 C:\Windows\System32\termsrv.dll。这意味着决策发生在服务内部的许可策略检查中,而不是在大家编辑的注册表值上。
注意: 当你收到消息 您的 Windows 10/11 家庭版不支持远程桌面 时,那是授权通知而不是故障,你在这台机器上做的任何更改都无法清除此提示。Windows 之所以提示你的 Windows 家庭版不支持远程桌面,是因为该版本本来就不包含主机授权。
Windows 11 家庭版支持远程桌面吗?
Windows 11 家庭版仅在一个方向上支持远程桌面。它可以运行客户端,但拒绝充当主机角色,这也是为什么网上找到的答案看起来相互矛盾,取决于作者想到的是该协议的哪一半。
下表展示了当前家庭版及其对应专业版的整体情况。
| 功能 | Windows 11 家庭版 | Windows 11 专业版 | Windows 10 家庭版 | Windows 10 专业版 |
| RDP 主机,入站会话 | 否 | 是 | 否 | 是 |
RDP 客户端, mstsc.exe | 是 | 是 | 是 | 是 |
远程桌面选项框 位于 sysdm.cpl | 缺失 | 存在 | 缺失 | 存在 |
gpedit.msc | 未包含 | 已包含 | 未包含 | 已包含 |
lusrmgr.msc | 未包含 | 已包含 | 未包含 | 已包含 |
query.exe, 根据 RDP Wrapper 更新程序说明 | 报告为缺失 | 存在 | 报告为缺失 | 存在 |
| 快速协助 | 存在 | 存在 | 存在 | 存在 |
远程协助, msra.exe | 存在 | 存在 | 存在 | 存在 |
使用 RDP Wrapper 的 Windows 10 家庭版远程桌面
RDP Wrapper 在 Windows 10 家庭版上启用主机角色,并且当其配置文件包含与该机器上准确构建版本的 termsrv.dll 相对应的偏移量时,它就能正常工作。几乎所有通过此工具报告的 Windows 10 家庭版远程桌面故障都可追溯到这一单一条件。
工作原理
RDP Wrapper 会安装 rdpwrap.dll,并将其注册为服务控制管理器与终端服务之间的垫片(shim)在服务启动时,它会从 rdpwrap.ini 中读取与当前存在的特定 termsrv.dll 版本对应的字节偏移,然后在内存中修补单会话与默认策略检查后加载该服务。磁盘上的 DLL 从未被修改,这也是为什么 uninstall.bat 能够干净地还原更改,以及为什么系统文件修复不会让机器处于损坏状态的原因。
这种做法在许可方面存在争议。在将其用于任何商用机器之前,请先阅读下方的许可部分。
如何在 Windows 10 家庭版中启用远程桌面
下面的步骤介绍如何在 Windows 10 家庭版上启用远程桌面。相同步骤也适用于 Windows 11 家庭版,但有一个前提:配置文件必须已包含与你的确切构建版本相对应的偏移量,而在较新的 Windows 11 构建版本中,这一步最有可能卡住。
记录当前的终端服务内部版本。打开PowerShell并运行以下命令。您在接下来的每个故障排除步骤中都需要这个字符串。
(Get-Item C:\Windows\System32\termsrv.dll).VersionInfo.FileVersion在做其他任何事情之前,先将目标文件夹添加到杀毒软件的排除项中。在 Windows 安全 中,转到 病毒和威胁防护 > 管理设置 > 排除项 > 添加或删除排除项 > 添加排除项 > 文件夹,并同时添加
C:\Program Files\RDP Wrapper和你在下一步中解压下载内容所在的文件夹。该项目 README 指出,AVG Free Antivirus 和 Norton 会删除rdpwrap.dll,ESET 用户也报告了同样的情况。从RDP Wrapper 发布页面下载最新发布的压缩包,并将其解压到你会保留的文件夹中,例如
C:\RDPWrap。安装程序会将二进制文件复制到C:\Program Files\RDP Wrapper,但RDPConf.exe和RDPCheck.exe会保留在你解压它们的位置,稍后你将需要这两个文件。右键单击
install.bat,然后选择 以管理员身份运行。该脚本会将rdpwrap.dll放入C:\Program Files\RDP Wrapper,并将其注册到服务中。将随附的配置替换为社区维护的文件。下载
rdpwrap.ini,来自sebaxakerhtc 仓库,然后在以管理员权限的命令提示符中运行以下命令。net stop termservicecopy /Y rdpwrap.ini "C:\Program Files\RDP Wrapper\rdpwrap.ini"net start termservice从安装文件夹运行
RDPConf.exe。四个状态需要显示为Installed、Running、Listening和[fully supported]。其他任何状态都指向配置文件。确认侦听器已绑定。在管理员权限的命令提示符中,运行下面的命令。在
0.0.0.0:3389上出现一行LISTENING表示主机角色已处于活动状态。netstat -ano | findstr :3389在另一台计算机上,按下
Win + R,输入mstsc,输入该 家庭 PC 的 IPv4 地址,并使用该电脑上已存在的账户登录。
当防病毒软件删除封装器 DLL 时
被杀毒软件移除是一种正确的分类,而非误报,因为同一工具也会作为攻击者安装的后门出现在已被攻陷的机器上。AhnLab 的 ASEC 已记录Kimsuky 组织通过鱼叉式钓鱼附件,与后门一同部署经自定义修改的 RDP Wrapper,而 Cyble 的研究团队追踪到将 RDPWrapper 与 Tailscale 结合以在受害者机器上维持 RDP 访问的独立活动。你的杀毒软件无法区分你的副本和他们的副本。
在重新安装之前,将整个安装文件夹添加到排除项中,而不是之后。
在产品支持文件级排除的情况下,将文件路径
C:\Program Files\RDP Wrapper\rdpwrap.dll添加为单独的文件级排除项。以管理员身份重新运行
install.bat,然后重启。如果该产品在将其加入排除列表后仍再次删除该文件,正如ESET 用户在厂商论坛上所报告的那样,请将此途径视为在该机器上已不可行,并转而采用下面的替代方案之一。
如果会话已连接,但登录失败怎么办?
在成功连接后出现的密码被拒绝问题,与Home 版的阻止情况是不同的问题,并且需要采用不同的修复方法。
这种情况通常出现在主机使用 Windows Hello PIN 或指纹登录,而不是使用 Microsoft 账户密码登录时。客户端会报告 Your credentials did not work,无论你将明知正确的密码重新输入多少次,这个循环都会反复出现。微软尚未公布其具体机制,因此论坛上流传的解释应视为理论。可重复的是修复方法:Microsoft Q&A 线程中的答复者趋于一致,认为在主机上进行一次交互式密码登录,或执行一次强制进行相同验证的 runas 调用即可。此方法同样适用于启用了包装器的 Home 主机,以及刚升级到 Pro 的机器。
修复被拒绝的 Microsoft 帐户密码
在家庭电脑上,先注销,然后使用完整的 Microsoft 帐户密码重新登录。在登录屏幕,选择 登录选项,并选择密码方式,而不是使用 PIN。对于大多数报告此问题的人来说,只需使用密码登录一次即可解决。
如果无法在控制台注销,请在家用电脑的命令提示符中强制进行相同的验证,并在提示时提供密码。
runas /user:MicrosoftAccount\your@email.com cmd.exe在发起连接的计算机上,打开 凭据管理器,选择 Windows 凭据,并删除与家庭 PC 的名称或 IP 地址相关的所有已保存条目。陈旧的条目会在出现提示之前重放旧密码。
重新连接,并将用户名输入为
MicrosoftAccount\your@email.com,而不是纯电子邮件地址。有些客户端接受纯地址,有些则会拒绝,正如关于此错误的 Microsoft Q&A 讨论帖所示。如果仍然失败,在家用电脑上创建一个使用真正密码的本地帐户,并使用该帐户进行连接。那些论坛上的用户报告称,当其他方法都不起作用时,这是一个可靠的退路。
不同的症状指向别处。在出现任何凭据提示之前看到 0x204,意味着客户端从未完成连接,这排除了凭据问题,并将问题限定在两台机器之间的各个环节:主机未绑定侦听器、防火墙、地址错误、路由故障。请先在发起连接的机器上测试可达性,并将 False 结果视为问题出现在身份验证之前的证据。
Test-NetConnection <hostname> -Port 3389
Windows 11 家庭版的远程桌面与没完没了的更新
与 Windows 10 Home 相比,Windows 11 Home 更经常使封装器失效,因为 Windows 10 已停止接收功能更新,而 Windows 11 尚未停止。Windows 10 22H2 是最终版本,现在在 ESU 下仅接收安全更新;而 Windows 11 在每月累积更新之外仍会每年发布一次功能更新,这些更新中的任何一个都可能包含新的 termsrv.dll。
微软将 Windows 11 24H2 作为 OS 内部版本 26100 发布,将 25H2 作为 26200 发布,但封装器并不索引 Windows 内部版本号。它索引的是 termsrv.dll 的版本,而二者并不同步对应。一位 25H2 测试者于 2026 年 8 月向该项目报告称,其机器运行的 OS 内部版本为 10.0.26200.9168,但其 termsrv.dll 仍显示为 10.0.26100.8875,而封装器匹配到的条目是 10.0.26100.8972。
与其每月手动修复,不如为更新程序设置计划任务。在安装文件夹中以管理员权限的命令提示符运行下面的命令,将其注册为启动任务;每次功能更新后仍应进行手动检查。
autoupdate.bat -taskadd
那个没人直截了当回答的授权问题
没有人能就 RDP Wrapper 给出一个清晰的法律答案,该项目本身也如此表述。它的 README 用一行把问题和回答放在一起:当被问到该应用是否合法可用时,它回答没有明确的答案,并链接到其尚未解决的讨论帖。
已经明确的是争论双方的边界。微软的升级文章将远程桌面列为Pro 版本新增的功能,因此该封装器开启了Home 许可并未随之出售的内容。微软并未对个人采取执法行动,而在个人家用实验机器上的实际风险接近于零。风险在于商业使用:审计发现被授权为Home的机器上运行着主机角色的 RDP,以及任何承担合规义务的环境。
安全厂商则完全在另一个维度上行动。ESET 自身的文档将远程访问工具归类为潜在不安全的应用程序,即具有被滥用可能性的合法软件,与键盘记录器和密码破解工具同属一类。其产品据此类别移除 RDP Wrapper,这是一种安全层面的判断,而非许可层面的判断。它对法律问题毫无定论,但对该工具能否在受保护的机器上存活则起决定作用。
将此视为决策点。个人设备、技术上有把握的拥有者、无合规义务:该封装器是在承担持续维护成本前提下可以辩护的选择。凡是与业务相关的:选择 HelpWire 或升级到Pro。
适用于 Home 版的 Windows 原生工具
有两款 Microsoft 工具在家庭版中无需任何修改即可接受传入的远程会话:快速协助和Windows 远程协助。两者都不提供无人值守访问,而且其中一个的状况比大多数指南所承认的还要糟糕。
快速协助
快速协助在 Windows 11 家庭版和 Windows 10 家庭版中均有预装,并且在远端设备前的人批准后,协助方将获得对其键盘和鼠标的完全控制权。Microsoft 指引 Windows 11 用户前往所有应用,Windows 10 用户前往 Windows 附件,并通过 Microsoft Store 分发当前版本。因此,Windows 10 家庭版设备上的旧快捷方式有时会打开一个与下文流程不再匹配的版本。
在帮助者的 PC 上,打开 Quick Assist,使用 Microsoft 帐户或 Microsoft Entra ID 帐户登录,然后选择 Help someone。
复制六位数安全代码。该代码有时间限制,因此请在同一次支持通话中分享并使用它。
在 Windows 家用电脑上,按
Ctrl + Windows + Q打开快速助手,在 来自协助者的安全代码 框中输入代码,然后选择 提交。家庭电脑上的人在屏幕共享提示中选择 允许。协助者现在可以看到桌面,但无法对其进行操作。
在协助者一侧,选择 请求控制。只有在对方批准第二个提示后,键盘和鼠标控制才会传递过去,微软将其记录为 与屏幕共享分开的权限。
在远程键盘上批准 UAC 提示。除非会话已以提升权限运行,否则它们不会在协助者的会话中显示。
限制
Quick Assist 只能在有人在场的情况下使用。必须有人坐在家庭电脑前,读出代码,并且每次都要批准会话,因此不适合在你离开电脑时访问自己的机器。协助方必须使用 Microsoft 帐户或 Microsoft Entra ID 帐户登录。双方都需要可达的 Microsoft 中继端点,网络一断会话就会终止。
这里有一条安全提醒。Microsoft 威胁情报记录到,其跟踪的组织 Storm-1811 自 2024 年 4 月中旬起滥用 Quick Assist, 通过语音钓鱼电话说服目标交出控制权,入侵最终以 Black Basta 勒索软件告终。将任何未经请求而要求你打开 Quick Assist 的请求都视为恶意,无论来电者声称自己为谁工作。
Windows 远程协助和 msra.exe
Windows 远程协助在 Windows 10 家庭版和 Windows 11 家庭版中仍然提供,可通过按 Win + R 并运行 msra.exe 启动。
它早于 Quick Assist,并通过邀请文件或 Easy Connect 工作。根据微软的指南,远程协助会通过 RDP 在 TCP 3389 上传输会话,而通过 DCOM 的提供远程协助路径还会额外使用 TCP 135 和其上的 RPC。
运行 Windows 10 22H2 和 Windows 11 24H2 的用户已报告该工具在升级后失效,事件日志中出现 DistributedCOM 10006。2026 年 1 月的安全更新在 Windows 10、Windows 11 和 Server 构建上再次导致其失效,这一次是由于修复了 CVE-2026-20824。该补丁收紧了对邀请文件的验证,因此即使正确生成的 .msrcIncident 邀请也会在打了补丁的机器上被判定为损坏而被拒绝。
已有两种变通方法被记录。最先指出该问题的报告是将 msra.exe 替换为未打补丁的副本,这会重新引入更新已修复的漏洞。Citrix 记录了使用 msra.exe /offerra 启动的提供远程协助会话,该方式会跳过补丁现在拒绝的邀请文件。此路径需要启用 Configure Offer Remote Assistance 策略,并为 TCP 135 配置入站规则,而且 家庭版 中没有 gpedit.msc 可用于设置该策略。仅在现有工作流已经依赖它的情况下使用。
Windows 家庭版远程桌面无需变通方法
HelpWire 在无需更改终端服务、注册表或操作系统许可状态的情况下,即可连接到 Windows 10 家庭版或 Windows 11 家庭版计算机。它自带客户端和连接层,因此上述均不适用。替换 termsrv.dll 的累积更新对其没有影响。
以下是 HelpWire 如何连接到 Windows 家庭版电脑:
下载 Operator 应用程序 来自 HelpWire 官方网站。
启动应用程序,复制连接链接,并通过消息应用、短信、电子邮件或帮助台系统将其发送给您的客户。
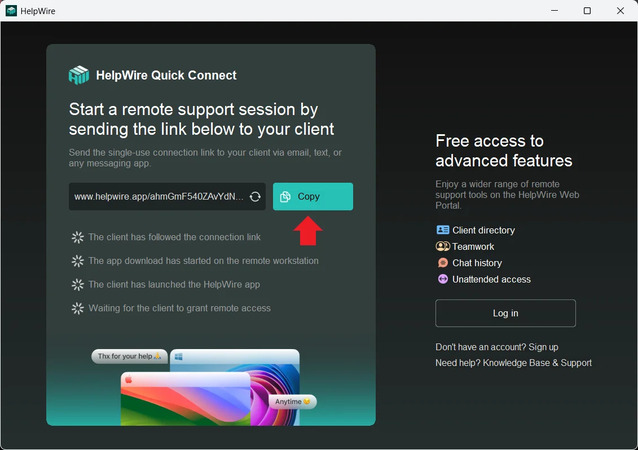
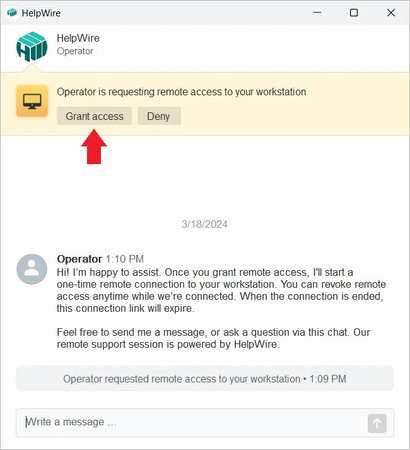
通过点击连接链接,客户会下载客户端应用程序并在其电脑上启动它。客户端应用程序启动后,他们会自动收到您的远程访问请求。客户应点击授予访问权限按钮,以允许对其计算机进行一次性远程访问。
顺便说一下,当您的客户启动该应用程序后,您可以通过聊天与他们交流。
一旦客户批准远程连接,您就可以通过 HelpWire 应用界面访问并控制他们的电脑。
客户可以在会话期间的任何时间撤销远程访问权限,并将您从他们的电脑断开连接。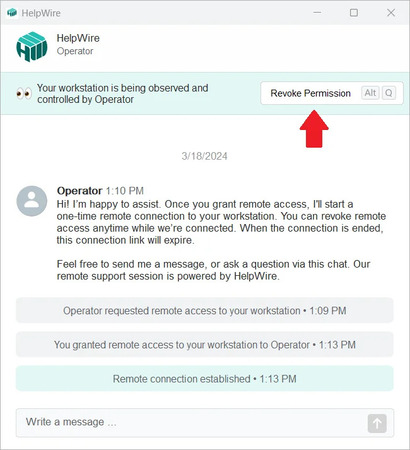
要结束远程连接,请单击 HelpWire 应用窗口左上角的断开连接按钮。
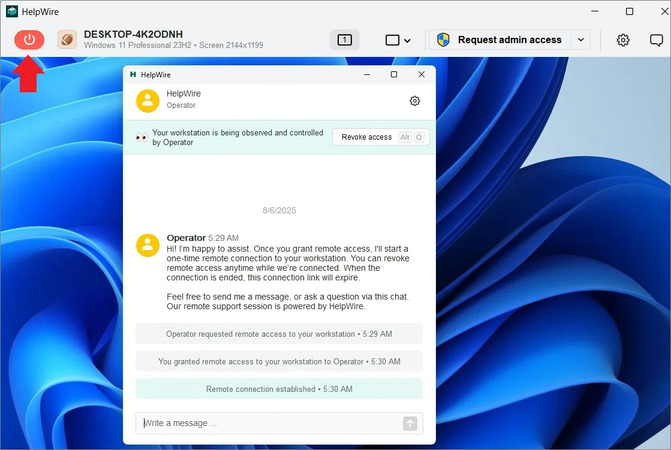
为在无人到场的情况下稍后连接,您可以通过 HelpWire Web 门户,或在 Operator 应用的活动会话期间请求无人值守访问。
五个选项的比较
| 方案 | 可在 Windows 更新后继续使用 | 无人值守访问 | 授权状况 |
| RDP Wrapper | 否。需在多数更新后进行修复,这些更新会替换 termsrv.dll | 是,一旦监听器启动 | 有争议。项目方称暂无定论。另,ESET 会将其作为潜在不安全应用程序予以删除 |
| 快速协助 | 是 | 否。仅限有人值守,每次会话 | 受微软支持 |
| 远程协助 | 不可靠。某些 24H2 系统上报告有故障,且 2026 年 1 月更新破坏了邀请文件流程 | 否 | 受微软支持 |
| 升级到专业版 | 是 | 是 | 完全授权 |
| HelpWire | 是。不依赖终端服务 | 是,一次性授权后 | 对 Windows 的许可状态无变化 |
将 Windows 家庭版升级到专业版
在微软的许可下,专业版升级是唯一能启用微软远程桌面主机角色的途径,而且微软自己的升级文章也将远程桌面列为该版本新增的功能之一。
打开 设置 > 系统 > 激活,并在页面顶部确认版本显示为 家庭版,且激活状态显示为已激活。升级路径需要已激活的 家庭版安装。
如果你持有专业版产品密钥,请在更改产品密钥旁选择更改,输入 25 位密钥,然后选择下一步。
如果没有,请展开升级你的 Windows 版本并选择打开商店。在 Windows 10 上,相同的控件显示为转到商店,位于设置 > 更新和安全 > 激活下。
使用 Microsoft 帐户登录后完成购买,然后安装并重新启动。
重启后,打开 设置 > 系统 > 远程桌面。拒绝消息已被一个启用远程桌面切换开关所替换。将其打开。
选择 远程桌面用户 并添加你将用于登录的账户,然后确认侦听器已绑定。
netstat -ano | findstr :3389
错误消息参考
下面的每个字符串都按照 Windows 或包装器呈现它的方式重现,并带有可将其清除的复选框。
| 消息 | 出现位置 | 含义 | 该怎么做 |
0x204 | mstsc 和第三方 RDP 客户端 | 路径上没有侦听器,或网络阻止了 3389 | Test-NetConnection <host> -Port 3389 在做任何其他操作之前 |
Your credentials did not work | 凭据提示 | 在仅使用 Hello 的主机上未缓存密码 | 使用密码登录一次,清除 Credential Manager,使用 MicrosoftAccount\ 前缀 |
The connection was denied because the user account is not authorized for remote login | 密码被接受后 | 授权问题,而非身份验证。帐户未加入 Administrators 或 Remote Desktop Users 组 | 运行 net localgroup "Remote Desktop Users" "YourUser" /add 在提升权限的提示符中 |
An internal error has occurred | mstsc | 一个总括性错误。Microsoft 将网络故障、加密和安全协议协商,以及证书列为可能原因 | 不要只尝试单一修复,请按 Microsoft 的原因列表逐项排查。先清除已保存的连接,然后测试网络路径 |
DistributedCOM 10006 | 事件查看器,在远程协助失败之后 | msra.exe 由于服务更新而损坏,适用于 22H2, 24H2,或 2026 年 1 月更新 | 切换到 Quick Assist 或无 RPC 依赖的工具 |
Microsoft 关于授权错误的官方参考位于其 拒绝访问疑难解答指南 中,而通用的 RDP 检查位于 连接疑难解答文章 中。
常见问题
可以,作为你用来发起连接的那台机器。凡是问“Windows 11 家庭版能否使用远程桌面”的人,通常指的是客户端,而对此的答案是肯定的。一台 Windows 11 家庭版笔记本无需任何修改,就可以通过 mstsc.exe 连接到工作的 Pro 台式机。它不能做的是作为该连接的接收端。
使用微软自家的客户端并不行,因为该限制存在于 Windows 端而非客户端本身。运行 Windows App 或任何其他 RDP 客户端的 Mac 或 iPhone 连接到 专业版 主机会成功,而连接到 家庭版 主机会被拒绝,其行为与 Windows 客户端完全相同。要么先通过上面提到的某条途径启用主机角色,要么使用能同时提供连接两端的工具,当目标运行 Windows 11 家庭版时,macOS 上的 HelpWire 操作员就是这样做的。
是的,并发会话是该项目最初的目的。README 列出了最多 15 个同时会话,其实际上限取决于硬件和操作系统版本。同一封装器还允许在同一用户账户下同时进行本地控制台会话和远程会话,而原生 RDP 在专业版上不允许。
没有任何已发布的构建支持 ARM。项目 README 将可构建的目标列为 x86 的 Delphi 版本,以及 x86 或 x64 的 C++ 版本,并把 ARM 与 Itanium 一并归入从未付诸实施的移植设想中。基于 ARM 的 Windows 家庭版笔记本需要使用本页中的其他选项之一。
按下 Win + R,输入 winver,然后按下 Enter。该对话框会在第二行显示版本和内部版本号,该内部版本号就是你在进行任何 rdpwrap.ini 相关操作时需要的。设置 > 系统 > 关于 在 Windows 规格 下也会显示相同的信息。
不,任一方向都不行,因为两者都不能充当主机。两者都会运行 mstsc.exe,但都不会响应它,因此同一局域网中的一对 Home 机器会遇到与通过互联网访问的 Home 机器相同的障碍。本文中的每种方法在本地网络上同样适用,无需更改。
不会。Windows 10 家庭版的行为与以前完全一致,扩展安全更新将在不更改功能权益的情况下提供关键和重要的安全补丁。对远程桌面主机角色的限制将在安装的整个生命周期内保持不变。