数週間前にリモート デスクトップを有効化し、隣の部屋からテストしたところ、正常に動作しました。ところが、日曜日の午後11時にマシンが応答せず、エラーには考えられる理由が3つ挙げられているものの、どれが該当するのかは教えてくれません。リモート デスクトップの無人アクセスが失敗する原因は少数ながら予測可能で、ほとんどは対象がスリープしている、到達不能である、またはキーボードに誰もいないためログインを完了できないことに行き着きます。私は実機でこれら一つひとつに対処し、同様のことをした人々がいる Microsoft Q&A のスレッドも掘り下げて調べました。以下に、セットアップ手順、避けるべき行き止まり、そして有効だった修正策を示します。
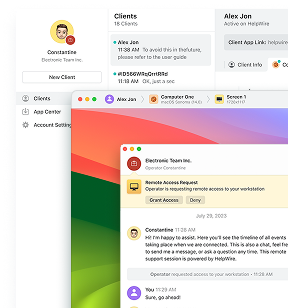
それらのどれも魅力的でない場合は、HelpWire は、営業時間外のメンテナンス、定期的なクリーンアップ、またはライブセッション後のフォローアップ作業のための無人アクセス機能を備えたリモートサポートソフトウェアです。作業を継続するためにポート転送や固定アドレスは不要です。また、クライアントが一度アクセスを許可すれば、先方に承認する人がいなくても後から接続できます。
無人アクセスとは何ですか、Windows には標準で何が用意されていますか?
無人アクセスとは、セッションを承認するためにその場にいる人がいない状態でコンピューターに接続することを意味します。有人サポートはその逆です。リモート側の誰かがボタンをクリックして許可を与え、セッションの進行を見守ります。
Windows が提供するのは全体像の半分に過ぎません。Remote Desktop Protocol はリスナーです。これを有効にすると、TCP 3389 にバインドして待ち受けます。外部へ発信したり、どこかに登録したり、到達可能性を維持するための動作を行ったりはしません。それ以外はすべてあなたの用意次第です。つまり、そのマシンへの経路、応答可能な電源状態、そして人が端末に触れなくても認証できるアカウントです。
この違いが、以下に挙げる失敗の大半を説明します。無人リモートサポート向けの多くのツールは、対象側でバックグラウンドクライアントを動かし、代わりに外向きの接続を開くため、受信ポートの問題がなくなります。RDP はその場に留まり、外部からの接続を受けることを前提としています。
先へ進む前に2点注意があります。Windows Home は受信側の RDP セッションを一切ホストできず、発信のみ可能です。そのため、Home エディションのマシンには別種のソフトウェアが必要です。また、Microsoft 純正の RDP ホストは Windows にのみ同梱されています。macOS にも Linux にも、Microsoft 製の同等品は含まれていません。したがって、これらのプラットフォームで RDP 互換サーバーを使う場合は、別途ソフトウェアを自分でインストールし、運用し、セキュリティ対策を行う必要があります。
始める前に必要なもの
RDP経由でリモートPCに無人アクセスするには、5つの条件が同時に成立している必要があり、あなたが不在の間もその5つすべてが成立し続ける必要があります。
| 要件 | なぜ重要か | 確認方法 |
| 対象が Windows Pro、Enterprise、Education、または Server | Home には RDP ホスト サービスがない | winver、または 設定、システム、バージョン情報 |
| マシンの電源が入っており、スリープしていない | RDP はスリープや休止状態では応答できない | powercfg /a は利用可能なスリープ状態を表示する |
| 対象を特定する信頼できる方法 | RDP には数週間後でも解決できる名前またはアドレスが必要で、DHCP リース更新により保存した IP は使えなくなる | 1 つの方法を選び、それを維持する: DHCP 予約、ホスト名、ダイナミック DNS、または VPN やゲートウェイが提供する名前 |
| 現在の場所からのネットワーク経路 | LAN 外では、VPN、ゲートウェイ、またはポート転送が必要 | Test-NetConnection hostname -Port 3389 |
| RDP ホストが受け入れる資格情報 | 一般的なパスワード認証の RDP では、Windows Hello の PIN はそのデバイスのロック解除用であり、再利用可能なネットワーク資格情報ではないため、パスワードが設定されていないアカウントは拒否される。Windows Hello for Business は別の、明示的に構成する方式 | PIN ではなくアカウントのパスワードでローカルにサインインする |
5つ目のものは人を繰り返し引っかけ、セットアップ中は機械の前に立ってそれを設定するため見えないままです。
Windows でリモート デスクトップの無人アクセスをステップバイステップで設定する方法
6つの段階: ホストを有効にする、ネットワーク経路を開く、アカウントを認可する、有効なパスワードを登録する、マシンがスリープしないようにする、そして外部からアクセス可能にする。各段階は前の段階が成功していることを前提としており、先に進みすぎると後で誤ったレイヤーのトラブルシューティングをする羽目になります。
1. RDPホストを起動し、リスナーが稼働中であることを確認する
-
対象のマシンで、設定、システム、リモート デスクトップを開き、リモート デスクトップを
オンに切り替えます。プロンプトが表示されたら確認します。 -
トグルが見つからない、またはグレーアウトしている場合は、直接設定します。レジストリ エディターを開き、
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Terminal Serverに移動し、fDenyTSConnectionsを0に設定します。 -
同じ設定ページに表示されている PC 名をメモしておいてください。後で必要になります。また、IP アドレスよりも安定しています。
-
管理者権限のコマンド プロンプトを開き、
qwinstaを実行します。正常に動作しているホストでは、状態がListenのrdp-tcpエントリが表示されます。rdp-tcpエントリがない場合は、ホストがリスナーをまったく公開していないことを意味し、これはファイアウォールではなく、リモート デスクトップが無効になっているか、Remote Desktop Services サービス、リスナーの構成、またはポリシーの上書きに起因することを示します。ファイアウォール ルールに手を加える前に、これを解決してください。 -
services.mscを開き、Remote Desktop Services が実行中であることを確認します。これとRemote Desktop Services UserMode Port Redirectorは、どちらも既定でスタートアップの種類が手動で、必要に応じて開始されるため、スタートアップの種類はそのままにしておいてください。確認すべきなのは、スタートアップの種類が手動であることではなく、停止または無効になっているTermServiceです。
2. ネットワーク プロファイルとファイアウォール ルールを修正する
-
設定、ネットワークとインターネットを開き、次にアクティブなイーサネットまたは Wi‑Fi 接続をクリックします。
-
信頼できる自宅または職場のネットワークでは、ネットワーク プロファイルの種類を
Privateに設定します。組み込みのリモート デスクトップのファイアウォール規則はプロファイルごとに適用範囲が分かれており、Publicプロファイルではより厳しい受信規則が適用されます。Privateは RDP の要件ではなく、管理下にあるネットワーク向けの推奨設定にすぎないため、信頼できないネットワークを切り替えて無理に接続させようとしないでください。リモート デスクトップのトグル自体が有効にできない場合は、エディションとポリシーも確認してください。いずれかがプロファイルとは無関係にブロックしている可能性があります。 -
管理者権限の PowerShell ウィンドウを開き、次を実行します:
Get-NetFirewallRule -DisplayGroup "Remote Desktop" | Set-NetFirewallRule -Enabled True -
port 3389用にカスタム規則を作成するのではなく、組み込みの規則グループを使用してください。組み込みの規則はRemote Desktop - User Mode (TCP-In)およびRemote Desktop - User Mode (UDP-In)という名前で、Microsoft のトラブルシューティング ガイダンスでもこのグループが参照されています。 -
サードパーティ製のセキュリティスイートがインストールされている場合は、その製品のファイアウォール層を別途確認してください。Windows ファイアウォールが有効であっても、エンドポイントエージェントが何をしているかは分かりません。
3. 両方のゲートでアカウントを承認する
-
lusrmgr.mscを開き、ユーザーを見つけて Properties を開き、次に Member Of タブを開きます。存在しない場合は Remote Desktop Users を追加します。ローカル Administrators グループのメンバーも、ポリシーで削除されるか明示的に拒否されない限り、通常は RDP ログオン権限を持ちます。 -
secpol.mscを開き、ローカル ポリシー、ユーザー権利の割り当て に移動して、リモート デスクトップ サービスを介したログオンを許可 を開きます。ここにアカウントまたはそのグループが表示されていることを確認します。 -
同じリストで、リモート デスクトップ サービスを介したログオンを拒否する を開きます。ここに記載されているものは、前の2つの手順よりも優先されます。アカウントがグループ メンバーシップにより意図せずここに含まれてしまうことがあり、特にセキュリティ強化されたビルドでは多くの場合 Guests を経由します。
-
ドメイン参加済みのコンピューターでは、代わりに Group Policy Management Console でドメインまたは OU レベルでこれを修正してください。ローカルでの編集は次回のポリシー更新時に元に戻され、気づかないまま同じ変更を何時間も再適用してしまいます。
-
gpresult /h gpreport.htmlを実行し、ユーザーの権利の割り当て セクションを読んで、適用されている内容を確認します。
4. アカウントに RDP で使用できるパスワードを設定する
-
アカウントにパスワードがない場合は、パスワードを設定してください。パスワードのないローカルアカウントは、グループメンバーシップに関係なく RDP を使用できません。
-
そのアカウントが、Windows Hello または Authenticator で設定され、これまで一度もパスワードを入力していない Microsoft アカウントである場合は、アカウントのパスワードで一度ローカル サインインしてください。
Windows + Lを押し、PIN ではなくパスワードを使ってロック画面からサインインします。 -
ロック画面にパスワード入力欄が表示されない場合は、サインイン オプション をクリックし、
PIN を忘れたを選択して、Microsoft アカウントのパスワードで認証し、2 段階認証のプロンプトがあれば承認してから、PIN を再設定します。Microsoft Q&A でこれを報告したユーザーは、デバイス自体でパスワードによるサインインを完了した後にのみ接続が機能したと報告しています。 -
設定、アカウント、サインイン オプションを開き、このデバイスで Microsoft アカウントのサインインにWindows Helloのみを許可する設定をオフにします。
-
接続を再試行してください。Microsoft Q&A で、当該マシンでパスワードが一度も入力されていない Windows 11 のクリーン インストール後に、同じ一連の流れが複数の人によって確認されています。Microsoft Entra-joined および Entra hybrid-joined デバイスには別の方法があります。Microsoft は Windows Hello for Business を用いた証明書ベースの RDP サインインを文書化しており、その場合、証明書は Hello コンテナーに格納され、RDP はそのリダイレクトされたスマート カード パスを使用します。これはトグルではなく展開が必要で、PKI、クライアントへの Hello for Business の展開、さらに Entra-joined デバイスではクライアントに対する信頼のルートとして機能する証明書をドメイン コントローラー上に配置することが必要であり、これにより不正なドメイン コントローラーとの通信を防ぎます。
5. 離席中にコンピューターがスリープしないようにする
-
管理者として実行したコマンド プロンプトを開き、次を実行します:
powercfg -attributes SUB_SLEEP 7bc4a2f9-d8fc-4469-b07b-33eb785aaca0 -ATTRIB_HIDE -
コントロール パネル、電源オプション、プラン設定の変更、詳細な電源設定の変更を開き、次にスリープ。
System unattended sleep timeout が表示されるようになりましたという新しい項目です。これを0に設定します。 -
同じ画面で、スリープまでの時間 と 休止状態までの時間 を
なしに設定します。 -
スリープ の下で、スリープ解除タイマーの許可 を展開し、スケジュールされたタスクに依存している場合は
有効に設定します。 -
powercfg /requestsを実行すると、どのプロセスがマシンをスリープさせないでいるのかが分かり、powercfg /lastwakeを実行すると、何がスリープを解除したのかが分かります。どちらも、挙動がランダムに見える場合に有用です。
6. マシンを外部からアクセス可能にする
-
ルーターでマシンのMACアドレスを指定してIPを予約し、IPが変わらないようにします。
-
経路を決めてください。Microsoft は、外部から PC に到達する方法として、ネットワークへの VPN とルーターのポートフォワーディングの両方を文書化しており、管理されたケースには Remote Desktop Gateway が対応します。
3389をインターネットに直接転送すると、ホストは自動化された資格情報推測トラフィックの標的になります。直接公開は近道ではなく最後の手段として扱ってください。 -
グローバルIPアドレスが変動する場合は、ダイナミックDNSのホスト名を登録し、プロバイダーの更新クライアントをホスト上で実行してください。
-
ISP があなたをキャリアグレード NAT の背後に置いているかどうかを確認してください。ルーターのステータスページに表示される WAN アドレスを、任意の
what-is-my-IP serviceが報告するアドレスと比較します。両者が異なる場合、またはルーターの WAN アドレスが100.64.0.0/10に含まれる場合、あなたは CGNAT の背後にいます。インバウンドの IPv4 ポートフォワーディングはその環境では機能しません。公開マッピングはルーターではなくキャリアに属しているためです。残された選択肢は、ISP から購入したパブリック IPv4 アドレス、両端が対応している場合のグローバルにルーティング可能な IPv6 アドレス、またはアウトバウンドトンネルです。 -
LAN 内の別のマシンからではなく、ネットワークの外部からテストしてください。それに頼る前に、スマートフォンのホットスポットから
Test-NetConnection yourhost -Port 3389を実行してください。
ほとんどの人が最初に試すことと、それが失敗する理由
明白な対策のほとんどは、真の原因より一段上の層にある症状に対処しているに過ぎない。
表示されているスリープ オプションをすべて Never に設定するのが最も一般的だ。だが、タイマーやマジックパケットでマシンが復帰して直ちにスリープに戻ってしまうケースには何の効果もない。無人での復帰後には、別の隠れたタイマーがアイドル時間のカウントを行うからだ。次にあるのが、コンソールで電源プランを High performance に切り替えること。Windows はシステム全体で有効な電源プランを一つだけ保持しているため、コンソールでの変更ではその隠しタイマーには影響しない。以下の切断時スリープに関する報告では、リモート セッション内からプランを変更したときにだけ有効になった。
対象を再起動しても構造的には何も解決しない。事前起動 PIN を要する BitLocker マシンでは、リモートからは誰も応答できないプロンプトで停止してしまい、状況を悪化させる。
パスワードを打ち直し、リセットし、Microsoft アカウントの Web サイトで動作を確認する—これが次の行き止まりだ。そのアカウントにはローカルで使用できるパスワードがそもそも存在しないと気付くまで、多くの人はこれを三、四回は繰り返す。
ユーザーをリモート デスクトップ ユーザーに追加しただけでは、二つ目の認可ゲートは手つかずのままだ。ドメイン参加マシンでは、ローカル セキュリティ ポリシーを直す方法は、グループ ポリシーが更新されるまでの間だけ有効だ。
キャリアグレード NAT の背後では、受信 IPv4 ポート転送は、ルーターが何を提供していようとも動作させられない。ダイナミック DNS はアドレスの変動という問題の半分は解決するが、NAT の半分には何の役にも立たない。そして Home エディション上の RDP Wrapper は、次の累積更新プログラムが termsrv.dll を置き換えるまで動作するが、その時点で RDPConf は Not supported と報告し、振り出しに戻る。
スリープをNeverに設定しているのに、なぜPCがスリープになるのですか?
マシンが自動で復帰した後のアイドル時間枠を制御する、別の非表示タイマーがあり、Windows はあなたが設定したスリープ値の代わりにそれを適用します。 電源オプション ではこれを システムの無人スリープ タイムアウト と表示します。Microsoft のハードウェア ドキュメントでは同じ設定を スリープの無人アイドル タイムアウト と呼び、0 の値はアイドル状態からスリープしないことを意味します。
Microsoft はここで 2 つの設定を文書化しています: スリープのアイドル タイムアウト と スリープの無人アイドル タイムアウト。前者は、ユーザーがマウスやキー押下で復帰させた後のマシンを制御します。タイマー イベントや Wake-on-LAN パケットでシステムがスリープから復帰した後は、Windows は後者を代わりに適用します。Microsoft は既定で 2 つ目の値を 電源オプション から隠しており、その既定値は公開していません。記載されているのは下限の 0 のみで、これはアイドルからスリープしないことを意味します。構成によってはバッテリーと電源接続の両方で 120 秒と報告される場合があるため、決めつけずに目の前のマシンで値を確認してください。この設定の powercfg のエイリアスは UnattendTimeout です。
この値が短いマシンでの実際的な影響は、更新を実行するために復帰し、約 2 分間待機したのち、あなたが接続する前に再びスリープに落ちる、というものです。Microsoft Q&A や Windows 愛好家フォーラムのスレッドにはまさにこのパターンが記されており、ユーザーは表示されているすべてを Never に設定しても、結局デバイスがスリープするのを目にしています。アーカイブされた Microsoft サポート ブログでも同じ挙動が記録され、修正として同じレジストリ値が示されています。システム イベント ログの手掛かりは Event ID 42 で、説明にはシステムがスリープに入る旨が記されています。
上記のセットアップのステージ 5 で powercfg コマンドを使うか、HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Power\PowerSettings\238C9FA8-0AAD-41ED-83F4-97BE242C8F20\7bc4a2f9-d8fc-4469-b07b-33eb785aaca0 を開いて Attributes を 1 から 2 に変更することで、この設定を非表示解除できます。
RDP 切断後のスリープ動作は、個別に確認する価値があるほど頻出します。あるユーザーは、デスクでは 30 分なのに対し、RDP 下では 5 分でホストがスリープすると述べました。Windows はシステムごとに有効な電源プランを 1 つだけ保持するため、1 つ目と並行して 2 つ目のプランが動作しているという説明は当てはまりません。現実的な候補は、その時点でどのプランが有効か、セッションの状態、Modern Standby、OEM の電源ソフトウェア、ポリシーです。何人かは、リモート セッション内からプランを High performance に設定することで解決しており、深掘りする前に試す価値のある安上がりな対策です。
リモートマシンが再起動した後、なぜ再接続できないのですか?
RDP はブート シーケンスには関与せず、ネットワーク スタックが立ち上がる前に Windows が求めるものは、あなたのいる場所からは応答できないためです。
BitLocker は特定の構成では最も顕著な例です。TPM のみの構成では、ブート測定が一致すると OS ボリュームが自動的にロック解除され、プロンプトが表示されることはありません。プレブート保護(TPM と PIN の組み合わせ、またはスタートアップ キー)を備えたデバイスは、Windows が読み込まれる前に停止し、ネットワーク スタックもリスナーもまだ存在しないため、RDP 経由では PIN を届けることができません。少なくとも 1 つの大学の IT ナレッジベースが常設の回避策を公開しており、Microsoft Q&A の管理者たちもそのパターンを率直に述べています。すなわち、夜間にパッチがインストールされ、マシンが再起動し、BitLocker のパスワードを要求されるが、その場には誰もおらず、マシンは朝までそのまま止まっている、というものです。
サポートされている回避策は、指定した回数の再起動にわたって保護を一時停止するというものです。昇格したプロンプトから manage-bde -protectors -disable %systemdrive% -rebootcount 2 を実行し、直ちに再起動します。ここで重要な点は 2 つあります。再起動回数が尽きると保護は自動的に再開されること、そしてその回数内のすべての再起動中はドライブが保護されないことです。
同じ症状の背後には、他にも小さな原因が 2 つあります。ネットワークおよびリモート デスクトップ サービスのリスナーは、再起動後に利用可能になるまでに時間がかかります。そのため、すぐに接続を試みると、最終的には正常に起動するマシンでもタイムアウトすることがあります。どれだけ時間がかかるかは、ハードウェア、起動時のサービス、ドメイン ポリシーの処理に依存します。また、接続元のマシンの資格情報マネージャーは TERMSRV エントリをキャッシュします。パスワード変更後もプロンプトなしで毎回古いパスワードを送り続けるため、資格情報が正しいマシンでも資格情報エラーが発生します。
リモート デスクトップのエラーメッセージはそれぞれ何を意味しますか?
各文字列は、検索をそれぞれ異なる層に絞り込みます。それらのどれも単独で一つの原因を特定するものではないので、中央の列は診断ではなく、最も可能性の高い説明として読んでください。
| エラー文字列 | 一般的な原因 | 確認すべき場所 |
「リモート デスクトップは次のいずれかの理由によりリモート コンピューターに接続できません」エラー コード 0x204 |
ポート 3389 で応答がない。多くはスリープ中のホスト、リスナーの停止、または経路の遮断 |
まず電源状態、次に qwinsta でリスナー、その後にファイアウォールとネットワーク プロファイル |
| 「このコンピューターはリモート コンピューターに接続できません。2台のコンピューターは所定の時間内に接続できませんでした。 | セッションが開始される前に試行が時間制限に達した | ネットワーク パス、ゲートウェイ、VPN、または再起動後にまだ起動中のリスナー |
| 「資格情報が機能しません」および「ログオン試行に失敗しました」 | 認証が拒否された | パスワードレスまたは PIN のみのアカウント、または古い TERMSRV のエントリ 資格情報マネージャー内 |
| 「ユーザー アカウントがリモート ログオンを許可されていないため、接続が拒否されました」 | 認証は成功したが、承認が拒否された | リモート デスクトップ ユーザー メンバーシップ、リモート デスクトップ サービスを介したログオンを許可する、および 拒否 ポリシー |
「問題が発生したため、PIN を使用できません (コード: 0x80090010)」 |
Windows Hello PIN 資格情報が使用不可または破損。RDP 起点のセッションなどで表面化する | 別のサポートされている方法でサインインし、ローカルで PIN を修復またはリセットする |
| 「リモート デスクトップはリモート コンピューターの ID を確認できません」 | 証明書または NLA の不一致 | クライアントのバージョンとホスト側のセキュリティ層の設定 |
RDPConf で次が表示される: Not supported または Not listening |
RDP Wrapper が termsrv.dll の更新で壊れている |
Home エディション向けの回避策で、サポートされる構成ではない |
Event ID 42、システムはスリープ状態に入ります」 |
マシンが自動的にスリープに入った | システムの無人スリープ タイムアウト |
リモートPCの無人アクセスが機能しなくなった場合、どのように復旧すればよいですか?
このリストは順番に進め、まずは最も一般的に確認されるものから着手してください。このリストは、文書化された Windows の構成チェックと、実際のトラブルシューティングで繰り返し報告された修正を組み合わせたものであり、いずれも今後あなたが維持しなければならない状態でもあります。
修正 1. 無人スリープタイマーの非表示を解除し、0 に設定する
-
管理者としてコマンド プロンプトを開きます。
-
powercfg -attributes SUB_SLEEP 7bc4a2f9-d8fc-4469-b07b-33eb785aaca0 -ATTRIB_HIDEを実行します。 -
次を開く コントロール パネル、電源オプション、詳細な電源設定の変更、スリープ、システムの無人スリープのタイムアウト。
-
両方の バッテリー駆動時 と 電源接続時 を
0に設定します。 -
powercfg /queryで確認し、次回の再起動後も値が維持されているかを確かめてください。電源プランのリセットや一部のドライバー更新によって既定値に戻されることがあります。
解決策 2. デバイスに使用できるパスワードを設定する
-
対象のマシンで、
Windows + Lを押します。 -
PIN ではなくアカウントのパスワードでサインインしてください。パスワード欄が表示されない場合は、サインイン オプションを使用し、次に
PIN を忘れた場合を選択します。 -
Microsoft アカウントの認証および必要な二要素認証プロンプトを完了してください。
-
求められたら、もう一度PINを設定してください。同じPINで構いません。
-
設定、アカウント、サインイン オプションを開き、Microsoft アカウントのWindows Hello のみ設定をオフにします。
これは、パスワードレスまたは Windows Hello のみのサインインによって、デバイス上でパスワードベースの資格情報が利用できない状態になっているアカウントに適用されます。また、マシンへの物理的な立ち会いが必要であり、これはデバイスがすでにリモートにある場合にユーザーが直面する制約です。
解決策 3. 接続元のコンピューターで古いキャッシュされた資格情報をクリアする
-
control /name Microsoft.CredentialManagerを実行します -
Windows 資格情報を開きます。
-
TERMSRVで始まり、その後にホスト名またはIPアドレスが続くすべてのエントリを見つけます。 -
それぞれを削除してください。
-
再接続し、求められたらパスワードを改めて入力してください。
修正4。適切なレベルでの権限を修正
-
lusrmgr.mscを使用して、アカウントが Remote Desktop Users に所属していることを確認します。 -
secpol.mscの Allow log on through Remote Desktop Services に表示されていることを確認します。 -
そのアカウント、またはそれを含むいずれかのグループに対して、リモート デスクトップ サービスを介したログオンを拒否 を確認してください。
-
ドメインに参加しているコンピューター上で、グループ ポリシーの管理コンソール のドメインまたは OU レベルで変更を行います。
-
gpresult /h gpreport.htmlを実行し、適用された設定が意図どおりになっていることを確認してください。
対処法 5. 予定されている再起動の前に BitLocker を一時停止する
-
対象で管理者権限のコマンド プロンプトを開きます。
-
次を実行します
manage-bde -protectors -disable %systemdrive% -rebootcount 2 -
今すぐマシンを再起動してください。
-
再起動直後ではなく、リスナーが起動したら再接続します。
-
manage-bde -statusで保護が再開されたことを確認します。
rebootcount の値は、PIN プロンプトなしで実行される再起動の回数を設定し、カウントが尽きると保護が自動的に再開されます。ドライブは、そのカウントに含まれるすべての再起動で保護されない状態のままになるため、高い数値を設定したままにしておくのではなく、各メンテナンスウィンドウの前に意図的に設定してください。
どの修正がどの構成に適用されるか
| 構成 | 接続をブロックしているもの | 該当する対処 | アップデート後も有効 |
| Windows 11 Pro、Microsoft アカウント(Hello PIN) | ローカルで使用可能なパスワードがない | 対処 2 | はい、アカウントを再作成するまで |
| Windows 11 Pro、ローカル アカウント、パスワードなし | アカウントが RDP の対象外 | パスワードを設定 | はい |
| Windows 10 または 11、任意のエディション、スリープ中のホスト | 非表示のユーザー不在時のスリープ タイムアウト(短く設定されていることが多い) | 対処 1 | 信頼性は低い(プランのリセットで出荷時の値に戻る) |
| Windows 10 ホスト、バージョン 22H2 | 2025年10月14日以降サポート終了。対象デバイスは ESU を通じて重大および重要なセキュリティ更新のみを受け取ります(機能強化や技術サポートはありません) | コンシューマー向け ESU に登録すると 2027年10月12日までカバーされます。PC 設定の同期による無償、Microsoft Rewards 1,000 ポイント、または 30 ドルの一回払い | デバイス上で管理者権限を持つ Microsoft アカウントが必要で、1 つのライセンスで最大 10 台までカバーします。キオスク モード、Active Directory ドメイン参加、Microsoft Entra 参加、MDM 登録のデバイスは対象外で商用プログラムが必要ですが、Microsoft Entra 登録デバイスは引き続き対象です |
| ドメイン参加のワークステーション | GPO がローカルの権限を上書きする | ドメイン レベルで対処 4 | はい、GPO が維持されている間 |
| 事前起動 PIN 付き BitLocker | ネットワークが開始される前に停止する | 対処 5(再起動のたびに実施) | 毎回手動 |
| Windows 11 Home | Microsoft 製の RDP ホストが内蔵されていない | RDP 自体では対処不可のため、別のサポートされているリモート アクセス ツールを使用 | RDP Wrapper は termsrv.dll の更新で動作しなくなる |
| キャリアグレード NAT 配下のホスト | 受信側 IPv4 経路が存在しない | ルーター側では対処不可(パブリック IP、ルーティング可能な IPv6、またはアウトバウンド トンネルが必要) | 該当なし |
上の表は、解決策の一覧ではなく保守スケジュールとして読んでください。8 行のうち 5 行は、電源プランの変更、ポリシーの更新、パスワードのローテーション、累積更新、そして再起動のたびに至るまで、維持し続けなければならない状態を記述しています。残りの 3 つは、修正するのではなく、それを前提に設計すべき環境上の制約です。1 台ならやり切れます。あなたが管理していないネットワーク上のクライアント デバイス 10 台にまたがると、手間は雪だるま式に増え、失敗のパターンはいつも同じです: 接続が必要なまさにその瞬間に、状態が維持できていなかったことに気づくのです。
HelpWire の無人アクセス: メンテナンスなしで同じマシンに再接続
HelpWire はサポート第一の リモートアクセスソフトウェアで、技術者がクライアントデバイスに接続して問題を解決し、フォローアップ作業が必要になったときに後で戻ってくるという流れを中心に設計されています。このセットアップは RDP モデルを反転させます。小さなクライアントアプリがリモートマシン上で動作し、外部への接続を確立します。したがって、公開するリスナーも、転送する受信ポートも、クライアント側でのルーター設定も不要です。
この変更は、それぞれを修正するのではなく、上記の障害モードの大半を取り除きます。非公開に保つ必要のあるネットワークプロファイルも、再有効化すべきファイアウォールのルールグループも、クリアすべきキャッシュもなく、エディション要件もありません。クライアントアプリは Pro と同様に Windows Home でも動作するためです。
仕組み:
-
無料アカウントを作成し、HelpWire Operator アプリをインストールしてください。
-
あなたのWebダッシュボードで新しいクライアントレコードを追加してください。
-
接続リンクをコピーして、クライアントに送信してください。
-
クライアントがアプリを開いたら、無人アクセスをリクエストをクリックします。
-
クライアントが承認すると、HelpWireはバックグラウンドで静かに自動的にインストールされます。
これで、必要なときにいつでもクライアントのデバイスに無人でアクセスできます。
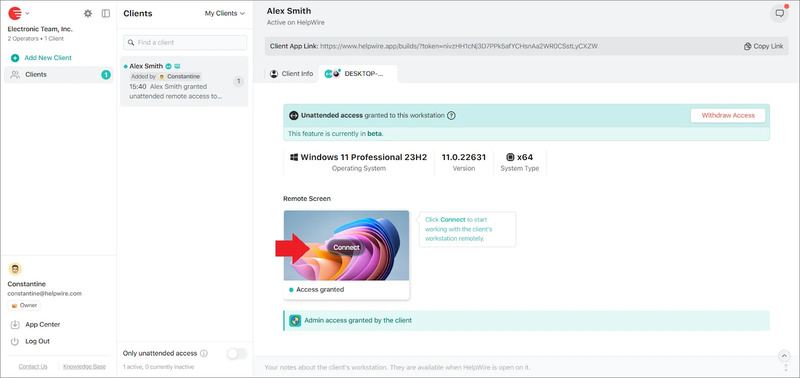
HelpWire の無人アクセスを取り消す必要がある場合、リモートユーザーはシステムトレイ(Windows、ほとんどの Linux 環境)またはメニューバー(macOS)からいつでも無効化できます。Linux では利用可能状況が異なる場合があります。
無料の無人リモートアクセスは HelpWire のFreeプランに含まれており、同プランは無人デバイス5台とアクティブオペレーター1名をカバーしているため、少数のクライアントマシンであれば、無料で運用できます。
注記: HelpWire のドキュメントでは、FileVault が有効になっている macOS では、無人セッションを確立する前に、再起動のたびにクライアントが自分のユーザーアカウントにログインする必要があると明記されています。この制限は HelpWire ではなく macOS によるものです。
よくある質問
ほとんどの場合、いいえ。Wake-on-LAN は低電力状態で電源が維持されているネットワークアダプタにマジックパケットを届けますが、信頼できる経路は有線イーサネットです。無線の同等機能である Wake on Wireless LAN もありますが、スリープ中に無線を関連付けたまま保持できるかがアダプタやそのファームウェア、プラットフォームのサポートに依存するため、多くのコンシューマー向けノートPCでは非搭載です。いずれの場合も3つの条件が適用されます。多くのノートPCではデフォルトでバッテリー動作時のウェイクを無効にしているため、通常は本体を商用電源に接続しておく必要があります。Wake-on-LAN は BIOS または UEFI で有効化し、アダプタのドライバーのプロパティで Wake on Magic Packet をオンにする必要があります。さらにもう一つの注意点として、インターネット越しの場合があります。ブロードキャストのマジックパケットは既定ではインターネットを横断してルーティングされないため、ネットワーク外からデバイスを起動するには、同じネットワーク内で既にオンラインのマシンから送信する必要があります。
はい、標準の Windows クライアント エディションではそうです。RDP はミラーリングではなく対話型セッションそのものを提供するため、あなたが作業している間、コンソールはロックされてサインイン画面が表示されます。物理マシンの前にいる人にはロックされた画面が見えるだけで、あなたが何をしているかを閲覧することはできません。一般的な単一セッションの構成では、コンソールで再度サインインするとリモート セッションは切断されます。この動作により、RDP はマシンへの単独アクセスには適していますが、あなたの作業を見たい人を支援する用途には不向きです。
一つ。Windows のクライアント エディションでは対話型セッションは1つしか許可されないため、2つ目の接続が確立されると最初の接続は切断されます。マルチユーザーのホスティングは、Remote Desktop Services 役割を備えた Windows Server、または Azure Virtual Desktop 上の Windows Enterprise マルチセッションで提供され、それぞれに独自のライセンスが必要です。コミュニティ製ツールは termsrv.dll を変更してクライアントの制限を解除できると主張しますが、累積更新で動作しなくなり、Microsoft のライセンス条項の適用範囲外です。
はい、まずカバーを閉じたときの動作を変更すれば可能です。現在の Windows 11 のビルドでは、設定、システム、電源とバッテリー を開き、次に カバーと電源ボタンの操作 を選択し、電源接続時のカバーを閉じたときの動作を 何もしない に設定します。表記はビルドやハードウェアによってわずかに異なります。従来の コントロール パネル からの方法も引き続き有効で、バージョン間で一貫しています: コントロール パネル、ハードウェアとサウンド、電源オプション、カバーを閉じたときの動作の選択。複数のマシンにスクリプトで適用するには、powercfg /setacvalueindex SCHEME_CURRENT SUB_BUTTONS LIDACTION 0 を実行し、続けて powercfg /setactive SCHEME_CURRENT を実行します。バッグの中でノート PC が動作し続けてバッテリーが空になるのを避けたい場合は、バッテリー駆動時は スリープ のままにしておいてください。
アクセスが必要な時間帯をカバーするようにアクティブ時間を設定します。設定、Windows Update、詳細オプション、アクティブ時間を開き、範囲を自分で制御できるように自動から手動に切り替えます。Windows は設定した時間帯内では自動再起動を回避します。アクティブ時間は中断を取り除くのではなく、減らすためのものです。Microsoft のコンプライアンス期限に関するドキュメントは明確で、実効期限に達するとアクティブ時間に関係なくデバイスは再起動します。Microsoft はまた、管理者に古い再起動遅延設定ではなく期限ポリシーを使うよう促すレガシ ポリシー構成を回避するページも公開しているため、WSUS 時代のテンプレートから継承されたグループ ポリシーがないか、管理対象のマシンで確認する価値があります。再起動は設計上、その時間帯の外でも発生するため、ドライブにプレブート PIN がある場合はBitLockerの一時停止手順と組み合わせ、頼る前にデバイスが再起動して起動し、応答することを確認してください。
使用するツールによります。複数のベンダーはバックグラウンドアクセスを有料プランに限定し、無料プランは有人セッションのみに制限しています。ほかではそれを含めているものの、デバイス数は一桁台前半、技術者数は1名に上限を設けている場合があります。HelpWireのFreeプランは、無人デバイス5台とアクティブなオペレーター1名をカバーし、個人利用・商用利用ともに無償です。クライアントマシン全体に展開する前に、無料プランのデバイス数、オペレーター数、商用利用条件を確認してください。
来月やる価値があることの一つ
定期的なコールドチェックをスケジュールする。月に一度、機器の近くに誰もいない時間帯に強制的に再起動し、その後、建物外のネットワーク(理想的には携帯電話のホットスポット)から接続する。この1回のテストで、気づかぬうちに変化してしまうあらゆる状態を点検できる:プランのリセット後の電源タイマー、セキュリティエージェントの更新後のファイアウォール規則、パスワードローテーション後の資格情報キャッシュ、パッチ適用サイクル後のBitLockerプロンプト、そしてルーター再起動後のパブリックアドレス。火曜の午後にリンク断を見つけるのは10分で済む。顧客のサーバーがダウンしているときに見つけると、現地まで車で出向く羽目になる。